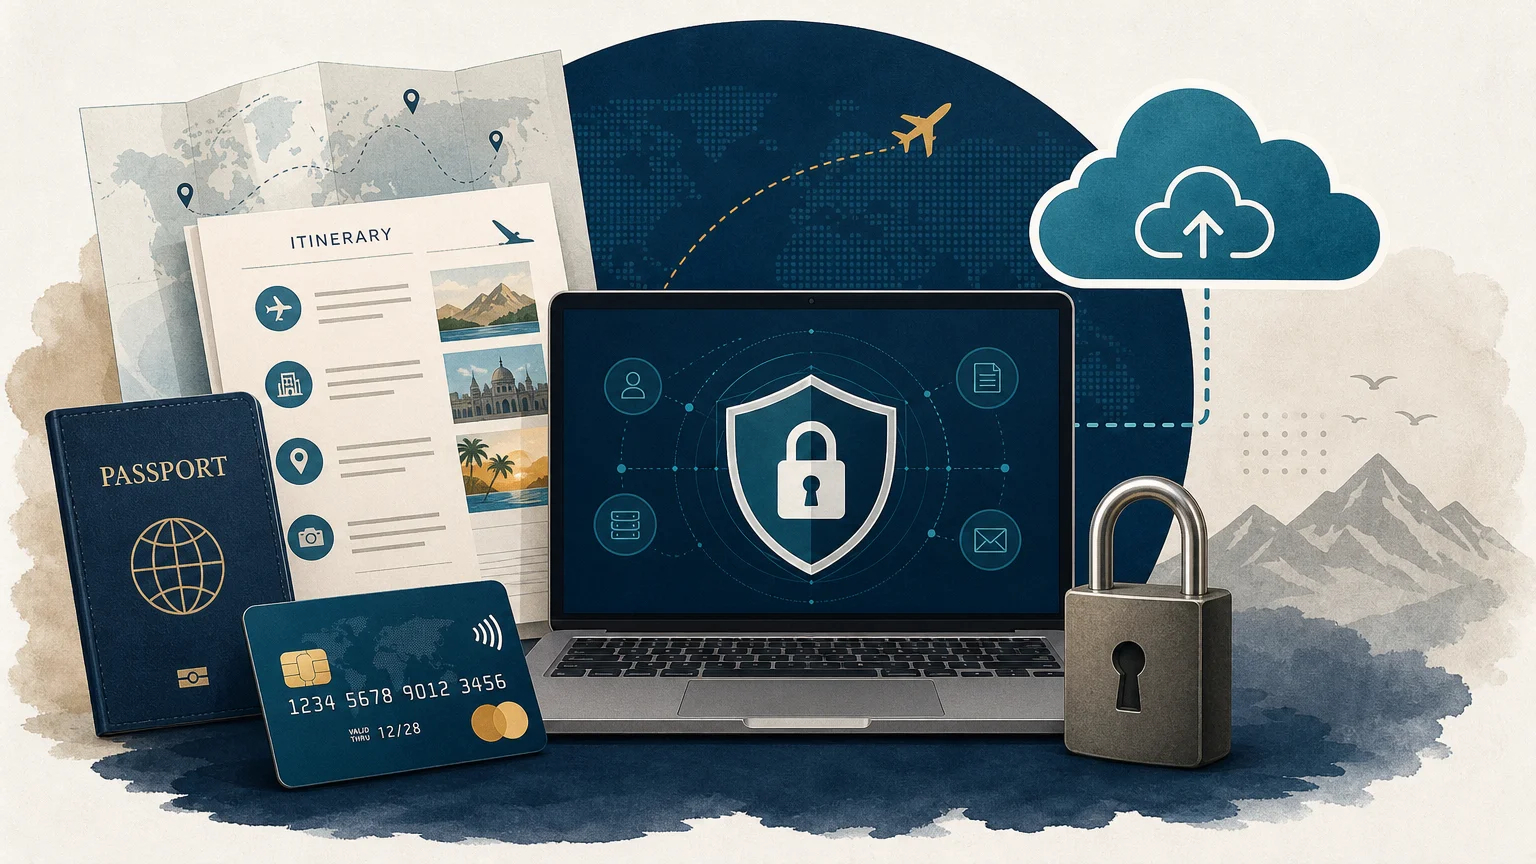
Un tour operator può perdere il controllo di informazioni sensibili molto prima che si verifichi una violazione eclatante. Una copia del passaporto inoltrata tramite un'app di messaggistica personale, una password amministratore condivisa o un vecchio account dipendente possono esporre viaggiatori e dati commerciali. Centralizzare la gestione dei documenti di viaggio sensibili è un modo pratico per ridurre i file dispersi e migliorare la responsabilità.
La sicurezza dei dati per i tour operator oggi richiede molto più di un sito web protetto. Un report pubblicato nel maggio 2026 ha rilevato che il 92% delle piccole agenzie di viaggio intervistate negli Stati Uniti e nel Regno Unito ha subito un incidente o una minaccia informatica nell'anno precedente, mentre il 66% ha segnalato dati clienti compromessi, secondo il report 2026 di SecureTrust. La risposta più efficace è un modello operativo strutturato che protegga i dati senza rallentare prenotazioni, coordinamento con i fornitori o servizio clienti.
Perché i tour operator hanno bisogno di un modello di sicurezza, non solo di una password
I tour operator gestiscono simultaneamente diverse categorie di informazioni. Identità dei clienti, dettagli del passaporto, contatti di emergenza, date di viaggio, dettagli delle sistemazioni, preferenze, riferimenti di pagamento e cronologia delle prenotazioni possono comparire tutti nello stesso flusso di lavoro. L'azienda detiene anche contratti con i fornitori, tariffe nette, margini, note interne, registri del personale e negoziazioni commerciali.
Questa concentrazione crea due tipi di esposizione. I dati personali possono favorire furti d'identità, frodi o profilazioni indesiderate se vi si accede in modo improprio. I dati commerciali possono danneggiare margini e rapporti con i fornitori se raggiungono concorrenti o personale non autorizzato. La sicurezza protegge quindi sia la fiducia dei viaggiatori sia il valore operativo dell'azienda.
Un modello utile segue cinque risultati collegati: identificare ciò che conta, proteggerlo, rilevare attività insolite, rispondere agli incidenti e ripristinare le operazioni. Questa struttura basata sul rischio aiuta a dare priorità a controlli pratici invece di acquistare strumenti scollegati o creare politiche che il personale non può seguire.
Quali dati bisogna proteggere per primi?
Il primo passo non è scegliere un software. È creare un inventario semplice di ciò che l'azienda raccoglie, dove viene conservato, chi lo utilizza e perché viene mantenuto. Includi piattaforme di prenotazione, account email, drive condivisi, fogli di calcolo, record CRM, sistemi di pagamento, portali dei fornitori, dispositivi dei dipendenti e integrazioni esterne.
Classifica le informazioni in base alla sensibilità e allo scopo aziendale. Una struttura di base potrebbe includere:
- Dati identificativi, come nomi, contatti, informazioni del passaporto, date di nascita e contatti di emergenza.
- Dati di viaggio, tra cui itinerari, dettagli degli hotel, organizzazione dei trasferimenti, orari di prelievo e preferenze di viaggio.
- Dati di pagamento, tra cui fatture, acconti, stato dei rimborsi, riferimenti di pagamento e registrazioni delle transazioni con carta.
- Dati commerciali, come tariffe fornitori, contratti, ricarichi, margini e note di negoziazione.
- Dati operativi, tra cui comunicazioni del personale, fasi dei lead, cronologia delle prenotazioni e registrazioni di incidenti nel servizio.
Applica la minimizzazione dei dati a ciascuna categoria. Raccogli solo ciò che è necessario per uno scopo definito, spiega chiaramente tale scopo e stabilisci un periodo di conservazione. Ad esempio, un fornitore potrebbe aver bisogno del nome di un passeggero per una prenotazione, ma non di ogni nota interna sul cliente. Le nostre indicazioni sull'uso dei dati nella personalizzazione dei viaggi rafforzano anche la necessità di bilanciare una personalizzazione utile con una gestione responsabile delle informazioni dei viaggiatori.
La conservazione dovrebbe essere documentata anziché decisa in modo informale. Rivedi vecchie esportazioni, fogli di calcolo duplicati, allegati email e record clienti inattivi. La cancellazione sicura è spesso più efficace che cercare di proteggere informazioni di cui l'azienda non ha più bisogno.
Come riduce il controllo degli accessi l'esposizione quotidiana?
Molti fallimenti nella sicurezza iniziano con un accesso eccessivo piuttosto che con un hacking avanzato. Se ogni dipendente utilizza lo stesso account amministratore, la tua azienda non può identificare in modo affidabile chi ha modificato un prezzo, scaricato un elenco clienti, modificato una prenotazione o eliminato una nota.
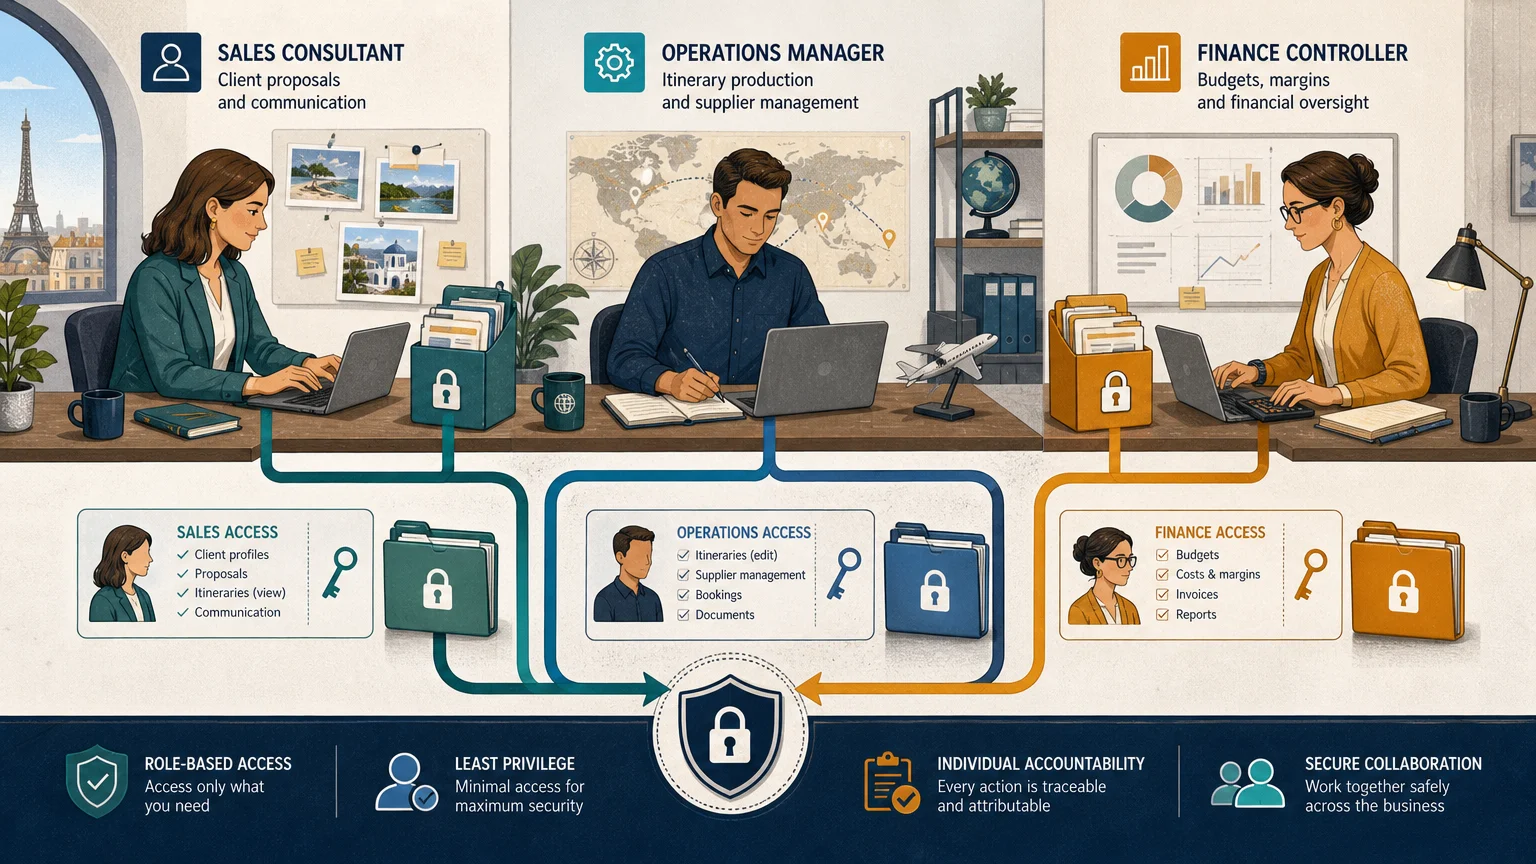
Utilizza account utente individuali e assegna l'accesso in base alle responsabilità lavorative. Un coordinatore vendite potrebbe aver bisogno dei lead assegnati, delle comunicazioni con i clienti e delle registrazioni delle proposte. Un utente finanziario potrebbe aver bisogno delle fatture e dello stato dei pagamenti. Un responsabile operativo potrebbe aver bisogno dei controlli su fornitori e prenotazioni. Solo un numero ristretto di utenti autorizzati dovrebbe gestire impostazioni di sistema, esportazioni o azioni distruttive.
Rivedi i permessi quando qualcuno entra a far parte del team, cambia ruolo, prende un congedo prolungato o lascia l'azienda. L'offboarding dovrebbe avvenire lo stesso giorno dell'uscita. Disattiva gli account, revoca l'accesso condiviso, recupera i dispositivi e rivedi eventuali download o esportazioni recenti quando opportuno.
Per i team che sostituiscono fogli di calcolo e caselle di posta dispersi, il nostro CRM integrato per aziende di viaggio può offrire uno spazio più strutturato per i record dei clienti, le comunicazioni e i flussi di lavoro del team. Il vantaggio in termini di sicurezza deriva dalla combinazione tra informazioni centralizzate, account individuali e permessi controllati, non dalla sola centralizzazione.
Come proteggere pagamenti, sistemi di prenotazione e integrazioni?
I flussi di pagamento e prenotazione meritano un'attenzione separata perché combinano informazioni finanziarie, dati identificativi, urgenza del cliente e più terze parti. Evita di conservare i dati completi delle carte di pagamento a meno che non esista un'esigenza aziendale chiara e documentata e che i controlli necessari siano in vigore. Preferisci fornitori di pagamento affermati, pagine di pagamento ospitate, tokenizzazione e autenticazione forte del cliente quando opportuno.
Nel 2026, il PCI DSS v4.0.1 è la versione attiva dello standard di sicurezza dei pagamenti, e i requisiti a data futura della versione precedente sono diventati obbligatori il 31 marzo 2025, secondo la guida PCI di SecureTrust. Gli obblighi esatti dipendono da come la tua azienda accetta ed elabora i pagamenti, quindi conferma le tue responsabilità con il tuo fornitore di pagamenti o con un consulente qualificato in materia di conformità.
Non trattare un'integrazione come automaticamente sicura solo perché comoda. Rivedi ogni piattaforma di prenotazione, gateway di pagamento, servizio di verifica dell'identità, connessione CRM, sistema contabile, API e connettore no-code. Chiedi quali dati riceve il fornitore, dove vengono conservati, come viene autenticato l'accesso, come vengono segnalati gli incidenti e come i dati vengono eliminati alla fine del rapporto.
Utilizza credenziali API a ambito limitato, ruota i segreti, limita l'accesso amministrativo e monitora le attività insolite. Un fornitore o partner tecnologico non dovrebbe ricevere un database clienti completo quando l'integrazione richiede solo un riferimento di prenotazione e il nome del passeggero.
Come può il personale resistere al phishing e a una gestione non sicura dei dati?
I dipendenti sono spesso le prime persone a vedere messaggi sospetti, richieste di pagamento fraudolente o prompt di accesso insoliti. La formazione dovrebbe quindi essere pratica e ripetuta. Il personale dovrebbe sapere come verificare una richiesta di cambio banca di un fornitore, identificare un indirizzo email simile a uno legittimo, segnalare un allegato sospetto ed escalare una richiesta di informazioni sul passaporto o sul pagamento.
Utilizza brevi esercitazioni basate su flussi di lavoro reali. Un messaggio simulato potrebbe richiedere un rimborso urgente, un pagamento a un fornitore o un elenco passeggeri rivisto. L'obiettivo non è punire gli errori. È rendere la verifica sicura la risposta normale quando un messaggio crea pressione.
Come riferimento più ampio, l'indagine ufficiale 2025/2026 del Regno Unito ha rilevato che il 14% delle aziende ha dichiarato di conservare dati personali senza protezioni come l'anonimizzazione o la crittografia. Solo il 51% delle aziende ha dichiarato di avere regole specifiche per la conservazione e il trasferimento dei file di dati personali, secondo l'indagine del governo britannico. Questi dati non sono specifici per i tour operator, ma mostrano perché le procedure scritte sono importanti.
Stabilisci regole chiare per dispositivi personali, app di messaggistica, unità rimovibili, screenshot, elenchi passeggeri stampati e archiviazione cloud. I documenti sensibili dovrebbero transitare attraverso canali approvati con limiti di accesso e controlli di scadenza. Il personale dovrebbe anche capire che i dati dei clienti non devono essere inseriti in strumenti IA non autorizzati né copiati in prompt pubblici.
Cosa fare in caso di violazione o interruzione?
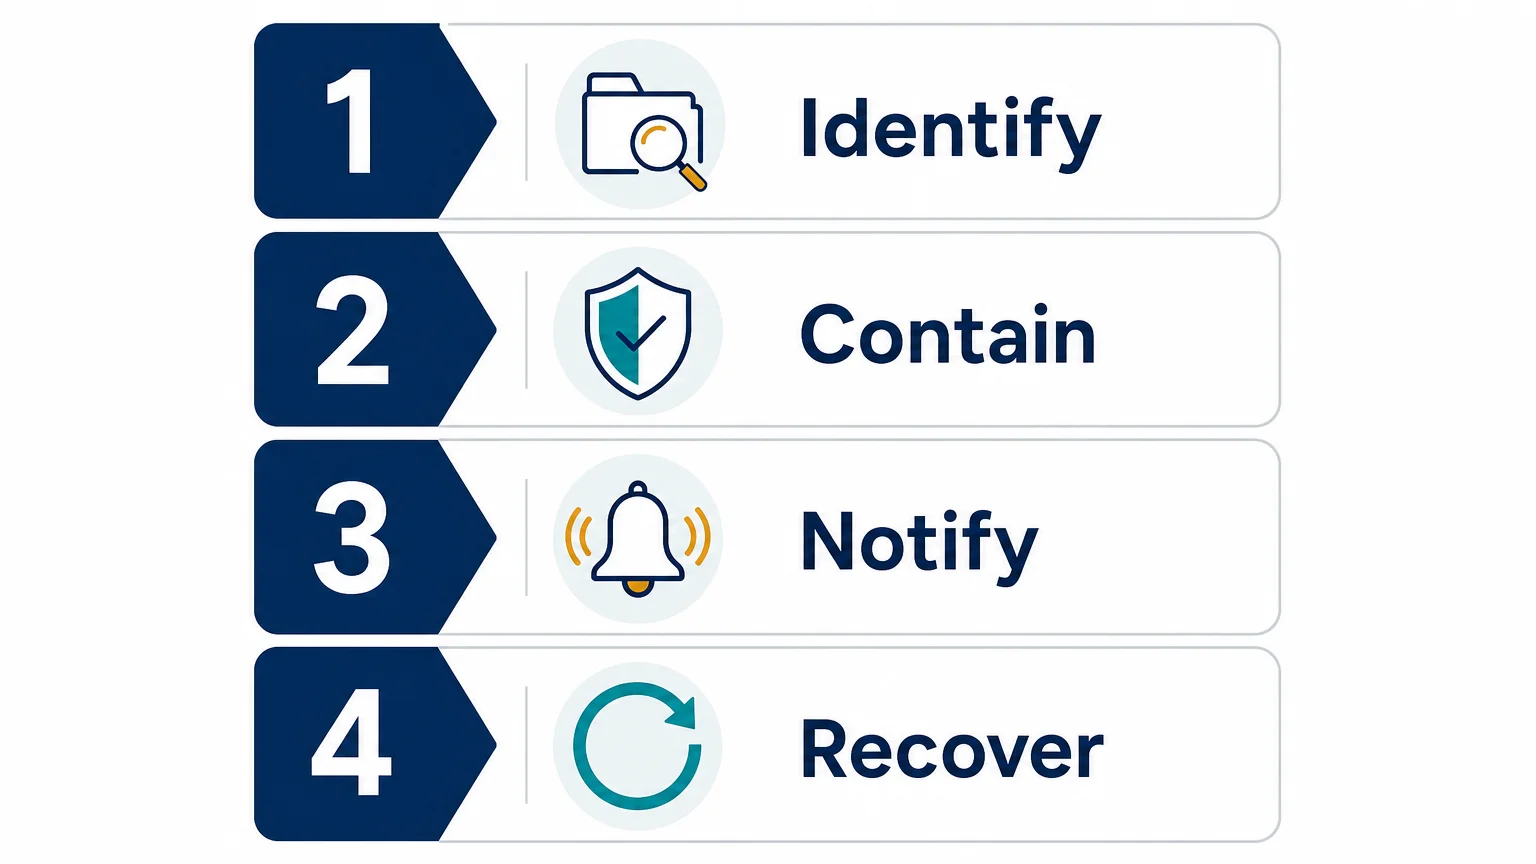
La preparazione determina se un incidente rimane contenuto o diventa una crisi aziendale prolungata. Crea un piano di risposta scritto prima che sia necessario. Deve identificare la persona che coordina la risposta, la persona che gestisce la tecnologia, la persona che comunica con i clienti e la persona che richiede consulenza legale o normativa.
Le prime azioni includono solitamente la messa in sicurezza degli account interessati, l'isolamento dei dispositivi compromessi, la conservazione dei log, il blocco dei trasferimenti sospetti e il contatto con i fornitori tecnologici rilevanti. Non eliminare prove né ripristinare i sistemi senza considerare come queste azioni potrebbero influire su indagini e ripristino.
Anche le operazioni turistiche interconnesse necessitano di una chiara attribuzione delle responsabilità tra organizzazioni. Una revisione del luglio 2026 dell'United States Government Accountability Office ha rilevato che gli enti aeronautici federali collaboravano sulla cybersecurity ma dovevano ancora colmare importanti lacune, tra cui la chiarezza dei ruoli e i gap di implementazione. Sebbene la revisione riguardasse le agenzie aeronautiche e non i tour operator, la sua lezione si applica a ogni ecosistema di prenotazione: le responsabilità devono essere documentate tra i team interni e i fornitori esterni. La revisione GAO 2026 fornisce un contesto utile.
Il tuo piano dovrebbe definire come valutare se i dati personali sono stati coinvolti, quando contattare assicuratori o consulenti e come adempiere agli obblighi di notifica applicabili. I requisiti legali variano in base alla giurisdizione, alla posizione del cliente, al tipo di dati e agli accordi contrattuali. Considera questo articolo come una guida operativa, non come una consulenza legale specifica per giurisdizione.
Cosa puoi migliorare nei prossimi 30 giorni?
- Mappa i dati. Elenca le informazioni su clienti, pagamenti, fornitori, dipendenti e operazioni in ogni sistema e luogo di archiviazione.
- Elimina l'accesso condiviso. Crea account individuali, applica il principio del privilegio minimo, attiva l'autenticazione a più fattori e disattiva gli utenti inattivi.
- Metti in sicurezza i flussi a maggior rischio. Rivedi l'elaborazione dei pagamenti, l'email, le piattaforme di prenotazione, la condivisione dei documenti, le API e i dispositivi personali.
- Stabilisci regole di conservazione. Definisci perché ogni categoria viene conservata, per quanto tempo è necessaria e come verrà eliminata in modo sicuro.
- Forma il team. Copri phishing, verifica dei pagamenti, gestione dei documenti sensibili, strumenti IA e segnalazione degli incidenti.
- Testa il ripristino. Esegui il backup dei record essenziali, proteggi l'accesso ai backup e prova a ripristinare le operazioni chiave dopo una perdita o un'interruzione.
Questa sequenza è deliberatamente pratica. Inizia con la visibilità, poi affronta l'accesso e i flussi ad alto impatto prima di aggiungere controlli più specializzati. Se il tuo team non può spiegare dove sono conservati i dati sensibili o chi può accedervi, un monitoraggio avanzato non risolverà il problema di fondo.
Integra la sicurezza in ogni flusso di lavoro del viaggio
La sicurezza dei dati per i tour operator è una disciplina operativa, non un acquisto tecnologico una tantum. Proteggere i viaggiatori richiede un inventario chiaro dei dati, accesso limitato, autenticazione forte, gestione sicura dei pagamenti, personale formato, fornitori verificati, backup testati e un piano di risposta che assegni le responsabilità. Inizia dai sistemi e dalle informazioni che potrebbero causare i danni maggiori, poi migliora il programma con revisioni regolari. Questo approccio sostiene la fiducia dei clienti permettendo al tuo team di preventivare, prenotare, coordinare e realizzare viaggi in modo efficiente.
Passa all'azione con Ezus
Quando le informazioni sensibili sono disperse tra fogli di calcolo, caselle di posta, documenti e messaggi dei fornitori, la sicurezza diventa difficile da gestire in modo coerente. Un flusso di lavoro centralizzato per i viaggi può aiutare il tuo team a controllare gli accessi, ridurre i file duplicati e mantenere una responsabilità più chiara sulle informazioni dei clienti e operative.
Il nostro software per tour operator riunisce in un unico spazio di lavoro produzione di itinerari, budget, proposte, CRM, gestione fornitori, fatturazione, pagamenti e monitoraggio finanziario. Con diritti basati sui ruoli, flussi di lavoro personalizzabili, supporto alla migrazione dei dati, integrazioni e guida all'onboarding, Ezus aiuta i team di viaggio a costruire processi più coerenti mantenendo visibili le considerazioni di sicurezza nelle operazioni quotidiane.
Domande frequenti
Quali dati sono più sensibili per un tour operator?
I dettagli del passaporto, le informazioni identificative, i registri dei pagamenti, i contatti di emergenza, gli itinerari dettagliati e le preferenze di viaggio richiedono una protezione attenta. Anche le tariffe dei fornitori, i margini, i contratti, la cronologia dei clienti e le note di negoziazione interne sono commercialmente sensibili.
Un account amministratore condiviso è sicuro?
No. Gli account condivisi rendono difficile attribuire le azioni, revocare l'accesso quando qualcuno lascia l'azienda o indagare su un'esportazione insolita. Gli account individuali con permessi basati sui ruoli e autenticazione a più fattori offrono una responsabilità più solida.
Un tour operator dovrebbe conservare i dati delle carte di pagamento?
Nella maggior parte dei casi, evita di conservare i dati completi delle carte quando un fornitore di pagamenti sicuro o una pagina di pagamento ospitata può elaborare la transazione. Le tue responsabilità esatte dipendono dal tuo flusso di pagamento e dovrebbero essere confermate rispetto ai requisiti PCI DSS applicabili.
Con quale frequenza dovrebbero essere rivisti i permessi di accesso?
Rivedi i permessi durante l'onboarding, i cambi di ruolo, le uscite e i controlli di sicurezza periodici. Una revisione trimestrale è una base utile per molti team, con modifiche immediate ogni volta che un dipendente o un fornitore non ha più bisogno dell'accesso.
Ezus può supportare flussi di lavoro più sicuri per i dati di viaggio?
Sì. Ezus centralizza la produzione dei viaggi, il CRM, i fornitori, i documenti, i pagamenti e i flussi finanziari, supportando al contempo diritti utente personalizzabili, integrazioni, migrazione dei dati e onboarding. La piattaforma può aiutare il tuo team a sostituire processi dispersi con una gestione più coerente di accessi e informazioni.


Iscriviti oggi stesso a Ezus
Richiedi oggi stesso una demo e scopri come il nostro software può aiutarti a raggiungere nuovi traguardi.