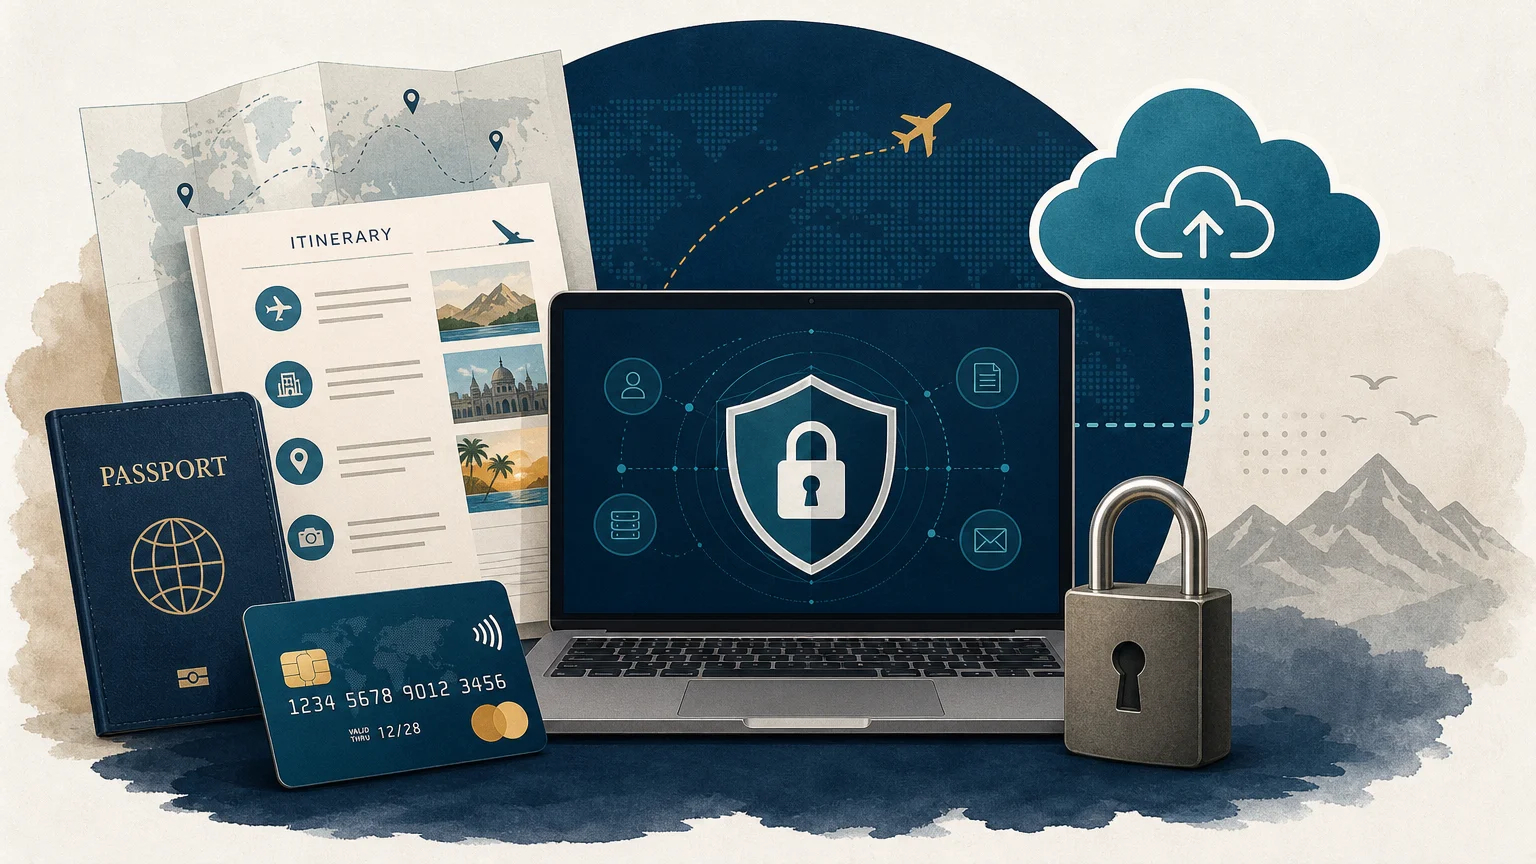
Un operador turístico puede perder el control de información sensible mucho antes de que se produzca una brecha de seguridad grave. Una copia del pasaporte reenviada por una aplicación de mensajería personal, una contraseña de administrador compartida o la cuenta de un antiguo empleado pueden exponer tanto a los viajeros como a los datos comerciales. Centralizar la gestión de documentos de viaje sensibles es una forma práctica de reducir los archivos dispersos y mejorar la trazabilidad.
La seguridad de datos para operadores turísticos ya exige mucho más que un sitio web seguro. Un informe publicado en mayo de 2026 reveló que el 92% de las pequeñas agencias de viajes encuestadas en Estados Unidos y Reino Unido sufrieron un incidente o amenaza cibernética durante el año anterior, mientras que el 66% declaró haber tenido datos de clientes comprometidos, según el informe 2026 de SecureTrust. La respuesta más eficaz es un modelo operativo estructurado que proteja los datos sin ralentizar las reservas, la coordinación con proveedores o la atención al cliente.
Por qué los operadores turísticos necesitan un modelo de seguridad, no solo una contraseña
Los operadores turísticos gestionan varias categorías de información a la vez. Identidades de clientes, datos de pasaporte, contactos de emergencia, fechas de viaje, detalles de alojamiento, preferencias, referencias de pago e historiales de reserva pueden aparecer todos en el mismo flujo de trabajo. La empresa también conserva contratos con proveedores, tarifas netas, márgenes, notas internas, registros del personal y negociaciones comerciales.
Esta concentración crea dos tipos de exposición. Los datos personales pueden facilitar el robo de identidad, el fraude o un uso indebido si se accede a ellos de forma inadecuada. Los datos comerciales pueden dañar los márgenes y las relaciones con proveedores si llegan a la competencia o a personal no autorizado. Por tanto, la seguridad protege tanto la confianza del viajero como el valor operativo del negocio.
Un modelo útil sigue cinco resultados conectados: identificar lo que importa, protegerlo, detectar actividad inusual, responder a los incidentes y recuperar las operaciones. Esta estructura basada en el riesgo te ayuda a priorizar controles prácticos en lugar de comprar herramientas desconectadas o crear políticas que el personal no pueda seguir.
¿Qué datos deberías proteger primero?
El primer paso no es elegir un software. Es crear un inventario sencillo de qué recopila tu empresa, dónde se almacena, quién lo utiliza y por qué se conserva. Incluye plataformas de reserva, cuentas de correo electrónico, unidades compartidas, hojas de cálculo, registros del CRM, sistemas de pago, portales de proveedores, dispositivos de empleados e integraciones externas.
Clasifica la información según su sensibilidad y su finalidad comercial. Una estructura básica podría incluir:
- Datos de identidad, como nombres, datos de contacto, información del pasaporte, fecha de nacimiento y contactos de emergencia.
- Datos del viaje, incluyendo itinerarios, datos del hotel, traslados, horarios de recogida y preferencias de viaje.
- Datos de pago, incluyendo facturas, depósitos, estado de reembolsos, referencias de pago y registros de procesamiento de tarjetas.
- Datos comerciales, como tarifas de proveedores, contratos, márgenes y notas de negociación.
- Datos operativos, incluyendo comunicaciones del personal, etapas de los leads, historial de reservas y registros de incidencias de servicio.
Aplica la minimización de datos a cada categoría. Recopila solo lo necesario para un fin definido, explica ese fin con claridad y establece un periodo de retención. Por ejemplo, un proveedor puede necesitar el nombre de un pasajero para una reserva, pero no todas las notas internas sobre el cliente. Nuestra guía sobre el uso de datos en la personalización del viaje también refuerza la necesidad de equilibrar una personalización útil con un manejo responsable de la información del viajero.
La retención debe documentarse, no decidirse de manera informal. Revisa exportaciones antiguas, hojas de cálculo duplicadas, adjuntos de correo y registros de clientes inactivos. La eliminación segura suele ser más eficaz que intentar proteger información que la empresa ya no necesita.
¿Cómo reduce el control de accesos la exposición diaria?
Muchos fallos de seguridad comienzan por un exceso de acceso, no por un ataque informático sofisticado. Si todos los empleados utilizan la misma cuenta de administrador, tu empresa no puede identificar de forma fiable quién cambió un precio, descargó una lista de clientes, modificó una reserva o eliminó una nota.
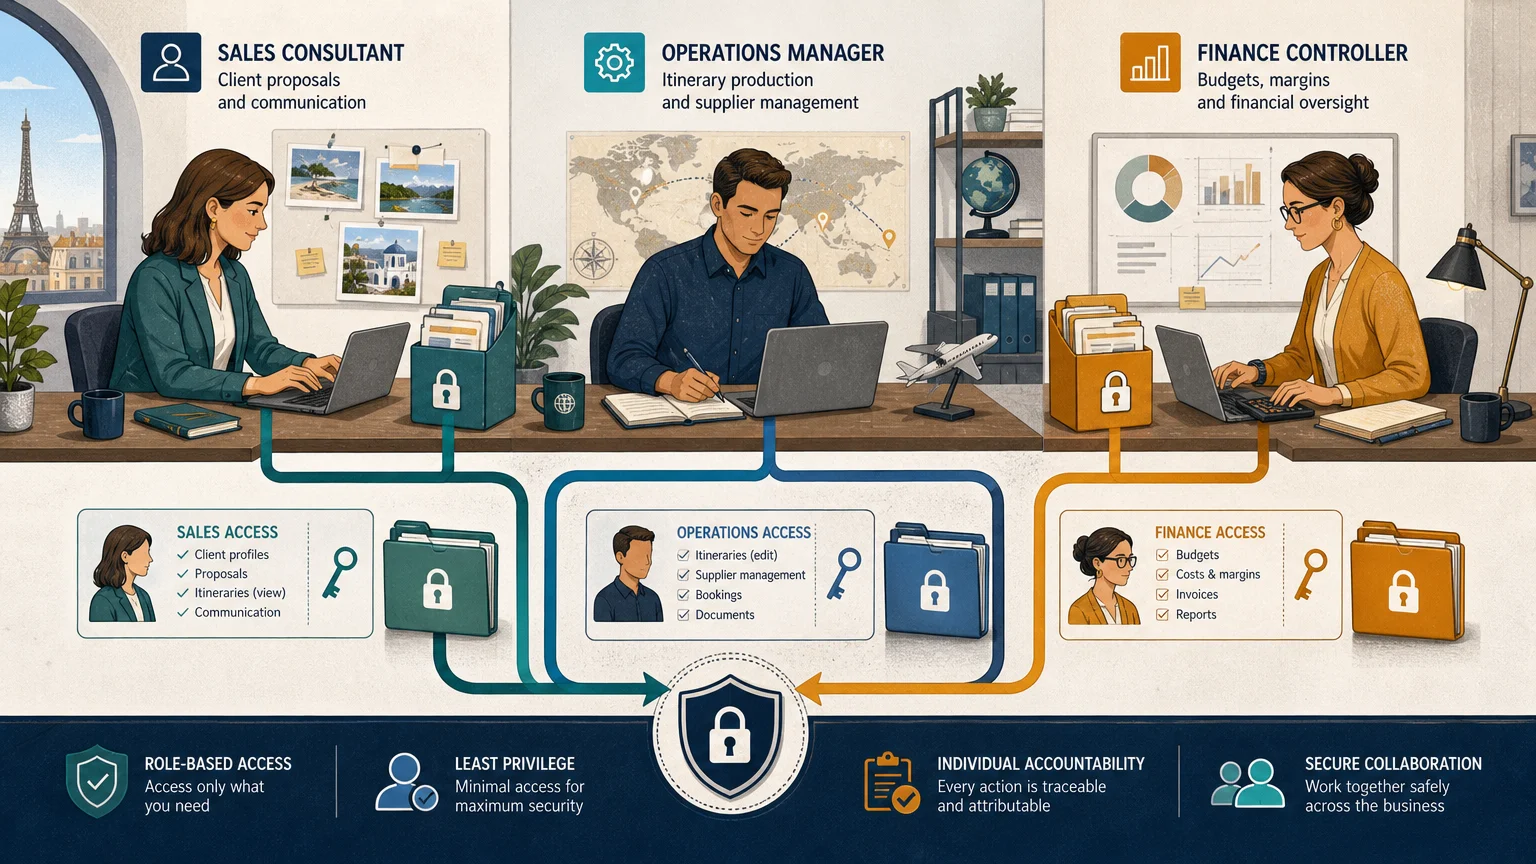
Utiliza cuentas de usuario individuales y asigna el acceso según las responsabilidades de cada puesto. Un coordinador de ventas puede necesitar los leads asignados, la comunicación con clientes y los registros de propuestas. Un usuario de finanzas puede necesitar las facturas y el estado de los pagos. Un gestor de operaciones puede necesitar los controles de proveedores y reservas. Solo un número reducido de usuarios autorizados debería gestionar la configuración del sistema, las exportaciones o las acciones destructivas.
Revisa los permisos cuando alguien se incorpora, cambia de rol, se ausenta durante un periodo prolongado o abandona la empresa. La baja de acceso debe producirse el mismo día de la salida. Desactiva las cuentas, revoca el acceso compartido, recupera los dispositivos y, cuando proceda, revisa las descargas o exportaciones recientes.
Para los equipos que sustituyen hojas de cálculo y bandejas de entrada dispersas, nuestro CRM integrado para empresas de viajes puede ofrecer un espacio más estructurado para los registros de clientes, la comunicación y los flujos de trabajo del equipo. El beneficio de seguridad proviene de combinar la información centralizada con cuentas individuales y permisos controlados, no de la centralización por sí sola.
¿Cómo deberías proteger los pagos, los sistemas de reserva y las integraciones?
Los flujos de trabajo de pagos y reservas merecen una atención aparte porque combinan información financiera, datos de identidad, urgencia del cliente y múltiples terceros. Evita almacenar los datos completos de la tarjeta de pago a menos que exista una necesidad comercial clara y documentada y se hayan implementado los controles necesarios. Da preferencia a proveedores de pago consolidados, páginas de pago alojadas, tokenización y autenticación reforzada del cliente cuando corresponda.
En 2026, PCI DSS v4.0.1 es la versión vigente del estándar de seguridad de pagos, y los requisitos con fecha diferida de la versión anterior pasaron a ser obligatorios el 31 de marzo de 2025, según la guía PCI de SecureTrust. Las obligaciones exactas dependen de cómo tu empresa acepta y procesa los pagos, así que confirma tus responsabilidades con tu proveedor de pagos o con un asesor de cumplimiento cualificado.
No des por hecho que una integración es segura solo porque resulta cómoda. Revisa cada plataforma de reservas, pasarela de pago, servicio de verificación de identidad, conexión de CRM, sistema de contabilidad, API y conector sin código. Pregunta qué datos recibe el proveedor, dónde se almacenan, cómo se autentica el acceso, cómo se notifican los incidentes y cómo se eliminan los datos cuando finaliza la relación.
Utiliza credenciales de API con alcance limitado, rota las claves secretas, restringe el acceso de administrador y supervisa la actividad inusual. Un proveedor o socio tecnológico no debería recibir una base de datos completa de clientes cuando la integración solo requiere una referencia de reserva y el nombre del pasajero.
¿Cómo puede el personal resistir el phishing y el manejo inseguro de datos?
Los empleados suelen ser los primeros en ver mensajes sospechosos, solicitudes de pago fraudulentas o avisos de inicio de sesión inusuales. Por ello, la formación debe ser práctica y repetirse en el tiempo. El personal debe saber cómo verificar una solicitud de cambio de cuenta bancaria de un proveedor, identificar una dirección de correo electrónico falsa, informar de un archivo adjunto sospechoso y escalar una petición de datos de pasaporte o de pago.
Utiliza ejercicios breves basados en flujos de trabajo reales. Un mensaje simulado podría solicitar un reembolso urgente, un pago a un proveedor o una lista revisada de pasajeros. El objetivo no es castigar los errores, sino convertir la verificación segura en la respuesta habitual cuando un mensaje genera presión.
Como referencia más amplia, la encuesta oficial 2025/2026 del Reino Unido reveló que el 14% de las empresas afirmó conservar datos personales sin protecciones como la anonimización o el cifrado. Solo el 51% de las empresas declaró contar con normas específicas para almacenar y transferir archivos de datos personales, según la encuesta del gobierno británico. Estas cifras no son específicas de los operadores turísticos, pero muestran por qué son importantes los procedimientos escritos.
Establece normas claras para los dispositivos personales, las aplicaciones de mensajería, las unidades extraíbles, las capturas de pantalla, las listas de pasajeros impresas y el almacenamiento en la nube. Los documentos sensibles deben circular por canales aprobados con límites de acceso y controles de expiración. El personal también debe entender que los datos de los clientes no deben introducirse en herramientas de IA no autorizadas ni copiarse en prompts públicos.
¿Qué debe ocurrir cuando se produce una brecha o una interrupción del servicio?
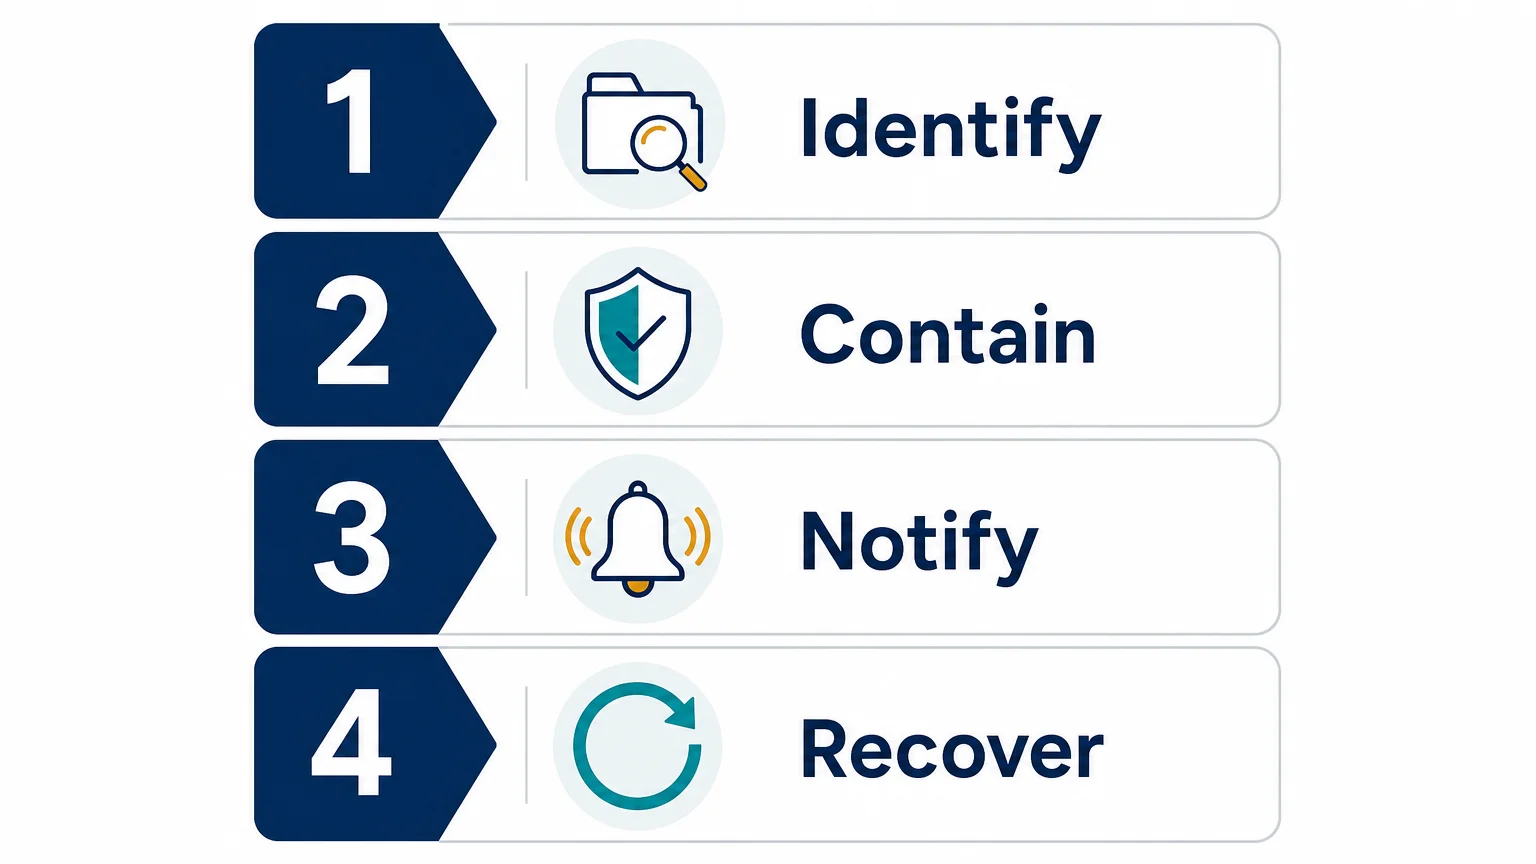
La preparación determina si un incidente queda contenido o se convierte en una crisis prolongada para el negocio. Crea un plan de respuesta por escrito antes de que sea necesario. Debe identificar a la persona que coordina la respuesta, a la que gestiona la tecnología, a la que se comunica con los clientes y a la que busca asesoramiento legal o normativo.
Las primeras acciones suelen incluir asegurar las cuentas afectadas, aislar los dispositivos comprometidos, conservar los registros, detener transferencias sospechosas y contactar con los proveedores tecnológicos pertinentes. No elimines pruebas ni reinicies sistemas sin considerar cómo esas acciones podrían afectar a la investigación y a la recuperación.
Las operaciones de viaje interconectadas también necesitan una asignación clara de responsabilidades entre organizaciones. Una revisión de julio de 2026 de la Oficina de Rendición de Cuentas del Gobierno de Estados Unidos (GAO) constató que los organismos federales de aviación colaboraban en materia de ciberseguridad, pero aún debían resolver deficiencias importantes, incluida la falta de claridad en los roles y las lagunas de implementación. Aunque la revisión se refería a organismos de aviación y no a operadores turísticos, su lección se aplica a todo ecosistema de reservas: las responsabilidades deben documentarse entre los equipos internos y los proveedores externos. La revisión de la GAO de 2026 aporta contexto útil.
Tu plan debe definir cómo evaluar si se han visto afectados datos personales, cuándo contactar con las aseguradoras o asesores, y cómo cumplir con los deberes de notificación aplicables. Los requisitos legales varían según la jurisdicción, la ubicación del cliente, el tipo de datos y los acuerdos contractuales. Considera este artículo como una guía operativa, no como un asesoramiento legal específico de ninguna jurisdicción.
¿Qué puedes mejorar en los próximos 30 días?
- Mapea los datos. Enumera la información de clientes, pagos, proveedores, empleados y operaciones en todos los sistemas y lugares de almacenamiento.
- Elimina el acceso compartido. Crea cuentas individuales, aplica el principio de mínimo privilegio, activa la autenticación multifactor y desactiva los usuarios inactivos.
- Asegura los flujos de trabajo de mayor riesgo. Revisa el procesamiento de pagos, el correo electrónico, las plataformas de reserva, el intercambio de documentos, las API y los dispositivos personales.
- Establece normas de retención. Define por qué se almacena cada categoría, durante cuánto tiempo se necesita y cómo se eliminará de forma segura.
- Forma al equipo. Cubre el phishing, la verificación de pagos, el manejo de documentos sensibles, las herramientas de IA y la notificación de incidentes.
- Prueba la recuperación. Realiza copias de seguridad de los registros esenciales, protege el acceso a las copias de seguridad y ensaya la restauración de las operaciones clave tras una pérdida o interrupción.
Esta secuencia es deliberadamente práctica. Comienza por la visibilidad y luego aborda el acceso y los flujos de trabajo de mayor impacto antes de añadir controles más especializados. Si tu equipo no puede explicar dónde se guardan los datos sensibles ni quién puede acceder a ellos, una supervisión avanzada no resolverá el problema de fondo.
Integra la seguridad en cada flujo de trabajo del viaje
La seguridad de datos para operadores turísticos es una disciplina operativa, no una compra tecnológica puntual. Proteger a los viajeros requiere un inventario de datos claro, acceso limitado, autenticación reforzada, gestión segura de los pagos, personal formado, proveedores revisados, copias de seguridad probadas y un plan de respuesta que asigne responsabilidades. Empieza por los sistemas y la información que podrían causar el mayor daño y mejora después el programa mediante revisiones periódicas. Este enfoque refuerza la confianza del cliente y, al mismo tiempo, permite a tu equipo cotizar, reservar, coordinar y ejecutar viajes de forma eficiente.
Pasa a la acción con Ezus
Cuando la información sensible está dispersa entre hojas de cálculo, bandejas de entrada, documentos y mensajes de proveedores, la seguridad se vuelve difícil de gestionar de forma coherente. Un flujo de trabajo de viajes centralizado puede ayudar a tu equipo a controlar el acceso, reducir los archivos duplicados y mantener una titularidad más clara de la información de clientes y operaciones.
Nuestro software para operadores turísticos reúne en un solo espacio de trabajo la elaboración de itinerarios, la presupuestación, las propuestas, el CRM, la gestión de proveedores, la facturación, los pagos y el seguimiento financiero. Con permisos basados en roles, flujos de trabajo personalizables, apoyo para la migración de datos, integraciones y acompañamiento en la incorporación, Ezus ayuda a los equipos de viajes a construir procesos más coherentes manteniendo siempre presente la seguridad en las operaciones diarias.
Preguntas frecuentes
¿Qué datos son más sensibles para un operador turístico?
Los datos del pasaporte, la información de identidad, los registros de pago, los contactos de emergencia, los itinerarios detallados y las preferencias de viaje requieren una protección cuidadosa. Las tarifas de proveedores, los márgenes, los contratos, los historiales de clientes y las notas internas de negociación también son comercialmente sensibles.
¿Es seguro usar una cuenta de administrador compartida?
No. Las cuentas compartidas dificultan atribuir acciones, retirar el acceso cuando alguien se marcha o investigar una exportación inusual. Las cuentas individuales con permisos basados en roles y autenticación multifactor ofrecen una trazabilidad mucho más sólida.
¿Debería un operador turístico almacenar los datos de las tarjetas de pago?
En la mayoría de los casos, es mejor evitar almacenar los datos completos de la tarjeta cuando un proveedor de pagos seguro o una página de pago alojada puedan procesar la transacción. Tus responsabilidades exactas dependen de tu flujo de pago y deben confirmarse conforme a los requisitos de PCI DSS aplicables.
¿Con qué frecuencia deben revisarse los permisos de acceso?
Revisa los permisos durante la incorporación, los cambios de rol, las bajas y las comprobaciones de seguridad periódicas. Una revisión trimestral es una buena base para muchos equipos, con cambios inmediatos siempre que un empleado o proveedor deje de necesitar el acceso.
¿Puede Ezus ayudar a que los flujos de datos de viaje sean más seguros?
Sí. Ezus centraliza la producción de viajes, el CRM, la gestión de proveedores, los documentos, los pagos y los flujos de trabajo financieros, al tiempo que admite permisos de usuario personalizables, integraciones, migración de datos y acompañamiento en la incorporación. La plataforma puede ayudar a tu equipo a sustituir procesos dispersos por una gestión más coherente del acceso y de la información.


Únete a Ezus hoy mismo
Solicite una demostración hoy mismo y descubra cómo nuestro software puede ayudarle a alcanzar nuevas cotas.