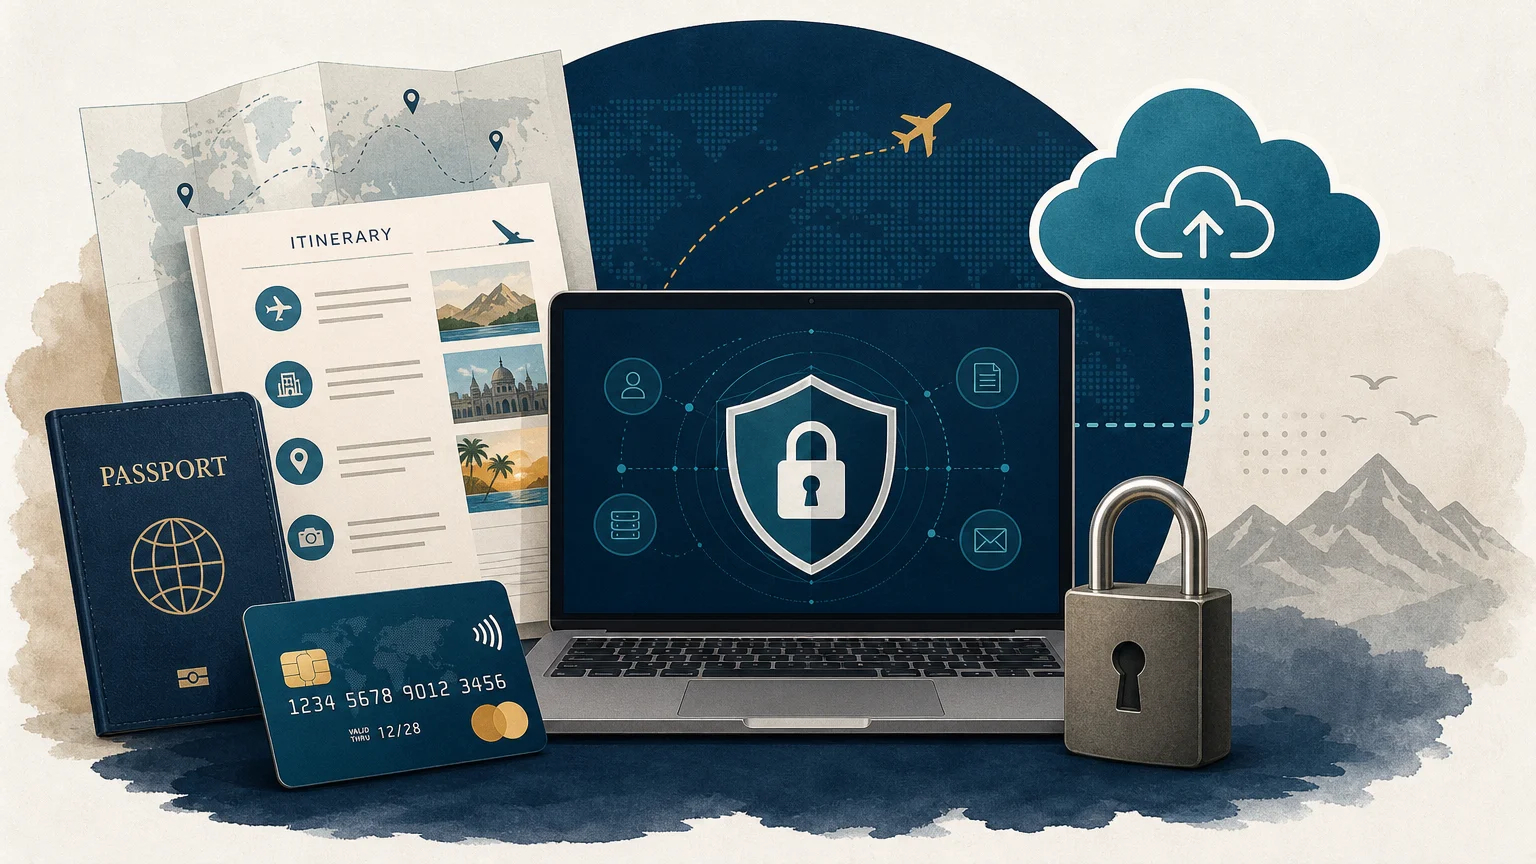
Um operador turístico pode perder o controlo de informação sensível muito antes de ocorrer uma violação dramática. Uma cópia do passaporte reencaminhada através de uma aplicação de mensagens pessoal, uma palavra-passe de administrador partilhada ou uma conta antiga de um colaborador podem expor viajantes e dados comerciais. Centralizar a gestão de documentos de viagem sensíveis é uma forma prática de reduzir ficheiros dispersos e melhorar a responsabilização.
A segurança de dados para operadores turísticos exige agora mais do que um website seguro. Um relatório publicado em maio de 2026 concluiu que 92% das pequenas agências de viagens inquiridas nos Estados Unidos e no Reino Unido sofreram um incidente ou ameaça cibernética no ano anterior, enquanto 66% relataram dados de clientes comprometidos, segundo o relatório de 2026 da SecureTrust. A resposta mais eficaz é um modelo operacional estruturado que protege os dados sem abrandar reservas, coordenação com fornecedores ou apoio ao cliente.
Porque é que os operadores turísticos precisam de um modelo de segurança, e não apenas de uma palavra-passe
Os operadores turísticos gerem várias categorias de informação em simultâneo. Identidades de clientes, dados de passaporte, contactos de emergência, datas de viagem, detalhes de alojamento, preferências, referências de pagamento e históricos de reservas podem surgir todos no mesmo fluxo de trabalho. A empresa detém ainda contratos com fornecedores, tarifas líquidas, margens, notas internas, registos de pessoal e negociações comerciais.
Esta concentração cria dois tipos de exposição. Os dados pessoais podem alimentar roubo de identidade, fraude ou perfilamento indesejado quando acedidos de forma indevida. Os dados comerciais podem prejudicar margens e relações com fornecedores caso cheguem a concorrentes ou a colaboradores não autorizados. A segurança protege, por isso, tanto a confiança dos viajantes como o valor operacional da empresa.
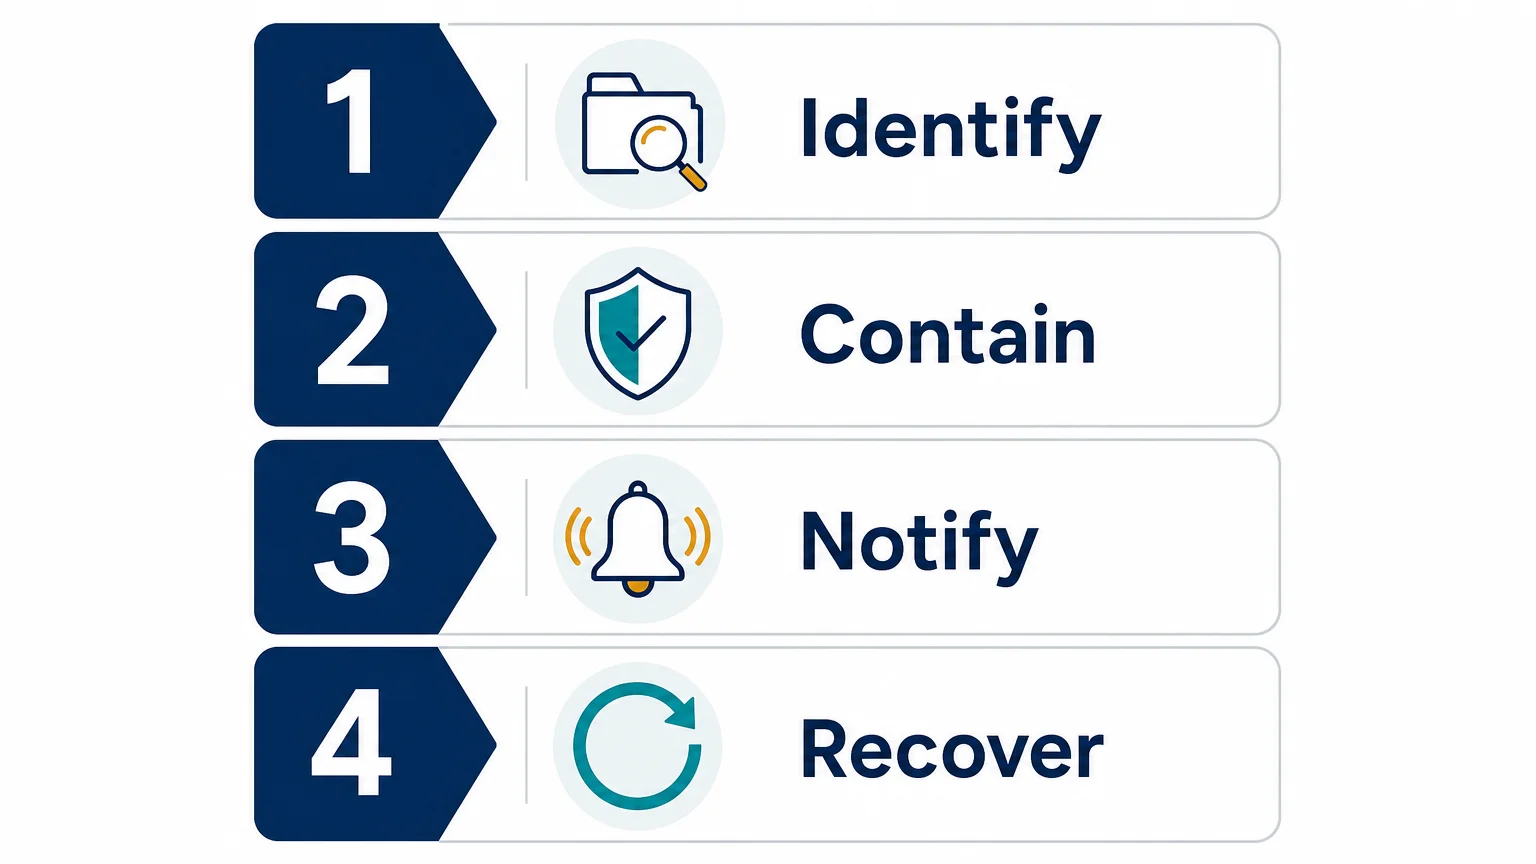
Um modelo útil segue cinco resultados interligados: identificar o que é importante, protegê-lo, detetar atividade invulgar, responder a incidentes e recuperar as operações. Esta estrutura baseada em risco ajuda a priorizar controlos práticos em vez de adquirir ferramentas desligadas entre si ou criar políticas que a equipa não consiga cumprir.
Que dados deve proteger em primeiro lugar?
O primeiro passo não é escolher software. É criar um inventário simples do que a sua empresa recolhe, onde é armazenado, quem o utiliza e por que motivo é retido. Inclua plataformas de reservas, contas de email, unidades partilhadas, folhas de cálculo, registos de CRM, sistemas de pagamento, portais de fornecedores, dispositivos dos colaboradores e integrações externas.
Classifique a informação por sensibilidade e finalidade de negócio. Uma estrutura básica pode incluir:
- Dados de identidade, como nomes, contactos, informação de passaporte, datas de nascimento e contactos de emergência.
- Dados de viagem, incluindo itinerários, detalhes de hotéis, transferes, horários de recolha e preferências de viagem.
- Dados de pagamento, incluindo faturas, depósitos, estado de reembolsos, referências de pagamento e registos de processamento de cartões.
- Dados comerciais, como tarifas de fornecedores, contratos, margens e notas de negociação.
- Dados operacionais, incluindo comunicações da equipa, fases de leads, histórico de reservas e registos de incidentes de serviço.
Aplique a minimização de dados a cada categoria. Recolha apenas o que é necessário para uma finalidade definida, explique essa finalidade com clareza e estabeleça um período de retenção. Por exemplo, um fornecedor pode precisar do nome de um passageiro para uma reserva, mas não de todas as notas internas sobre o cliente. As nossas orientações sobre o uso de dados na personalização da viagem reforçam também a necessidade de equilibrar uma personalização útil com um tratamento responsável da informação dos viajantes.
A retenção deve ser documentada, e não decidida de forma informal. Reveja exportações antigas, folhas de cálculo duplicadas, anexos de email e registos de clientes inativos. A eliminação segura é frequentemente mais eficaz do que tentar proteger informação de que a empresa já não necessita.
Como é que o controlo de acessos reduz a exposição diária?
Muitas falhas de segurança começam por acessos excessivos, e não por técnicas avançadas de pirataria informática. Se todos os colaboradores utilizarem a mesma conta de administrador, a sua empresa não consegue identificar com fiabilidade quem alterou um preço, descarregou uma lista de clientes, editou uma reserva ou eliminou uma nota.
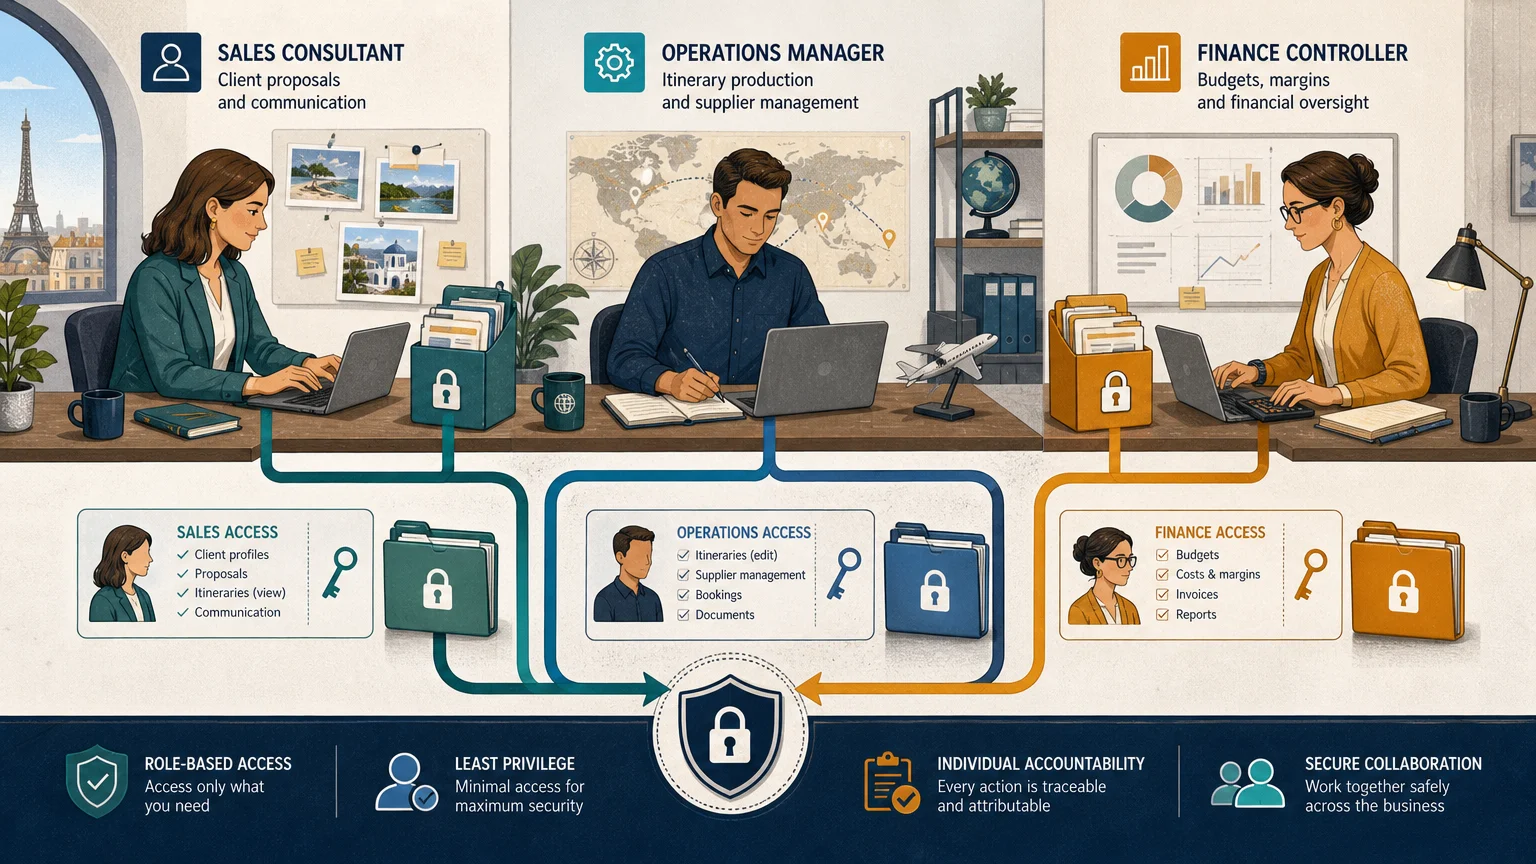
Utilize contas de utilizador individuais e atribua acessos de acordo com as responsabilidades da função. Um coordenador comercial pode necessitar dos leads atribuídos, da comunicação com clientes e dos registos de propostas. Um colaborador financeiro pode necessitar de faturas e do estado dos pagamentos. Um gestor de operações pode necessitar dos controlos de fornecedores e de reservas. Apenas um pequeno número de utilizadores autorizados deve gerir configurações do sistema, exportações ou ações destrutivas.
Reveja as permissões quando alguém entra na empresa, muda de função, tira uma licença prolongada ou sai da empresa. O offboarding deve ocorrer no mesmo dia da saída. Desative contas, revogue acessos partilhados, recupere dispositivos e reveja downloads ou exportações recentes, sempre que aplicável.
Para equipas que pretendem substituir folhas de cálculo e caixas de correio dispersas, o nosso CRM integrado para empresas de viagens pode oferecer um espaço mais estruturado para registos de clientes, comunicação e fluxos de trabalho da equipa. O benefício de segurança resulta da combinação entre informação centralizada e contas individuais com permissões controladas, e não apenas da centralização em si.
Como deve proteger pagamentos, sistemas de reserva e integrações?
Os fluxos de pagamento e de reserva merecem atenção separada, porque combinam informação financeira, dados de identidade, urgência do cliente e vários terceiros. Evite armazenar dados completos de cartões de pagamento, a menos que exista uma necessidade de negócio clara e documentada e os controlos necessários estejam implementados. Dê preferência a fornecedores de pagamento estabelecidos, páginas de pagamento alojadas, tokenização e autenticação reforçada do cliente, quando aplicável.
Em 2026, o PCI DSS v4.0.1 é a versão em vigor da norma de segurança de pagamentos, e os requisitos com data futura da versão anterior tornaram-se obrigatórios a 31 de março de 2025, segundo as orientações PCI da SecureTrust. As obrigações exatas dependem de como a sua empresa aceita e processa pagamentos, pelo que deve confirmar as suas responsabilidades junto do fornecedor de pagamentos ou de um consultor de conformidade qualificado.
Não considere uma integração automaticamente segura apenas por ser conveniente. Reveja todas as plataformas de reserva, gateways de pagamento, serviços de verificação de identidade, ligações a CRM, sistemas de contabilidade, APIs e conectores sem código. Pergunte que dados o fornecedor recebe, onde são armazenados, como o acesso é autenticado, como os incidentes são reportados e como os dados são eliminados quando a relação termina.
Utilize credenciais de API com âmbito limitado, faça a rotação de segredos, restrinja o acesso de administrador e monitorize atividade invulgar. Um fornecedor ou parceiro tecnológico não deve receber uma base de dados completa de clientes quando a integração apenas requer uma referência de reserva e o nome do passageiro.
Como pode a equipa resistir ao phishing e ao tratamento inseguro de dados?
Os colaboradores são muitas vezes os primeiros a ver mensagens suspeitas, pedidos de pagamento fraudulentos ou avisos de início de sessão invulgares. A formação deve, por isso, ser prática e repetida. A equipa deve saber como verificar um pedido de alteração de dados bancários de um fornecedor, identificar um endereço de email semelhante mas falso, reportar um anexo suspeito e escalar um pedido de informação de passaporte ou de pagamento.
Utilize exercícios curtos baseados em fluxos de trabalho reais. Uma mensagem simulada pode solicitar um reembolso urgente, um pagamento a um fornecedor ou uma lista de passageiros revista. O objetivo não é punir erros, mas sim tornar a verificação segura a resposta normal quando uma mensagem cria pressão.
Como referência mais alargada, o inquérito oficial de 2025/2026 do Reino Unido concluiu que 14% das empresas afirmaram deter dados pessoais sem proteções como a anonimização ou a encriptação. Apenas 51% das empresas relataram ter regras específicas para o armazenamento e movimentação de ficheiros de dados pessoais, segundo o inquérito do governo britânico. Estes números não são específicos dos operadores turísticos, mas mostram porque motivo os procedimentos escritos são importantes.
Defina regras claras para dispositivos pessoais, aplicações de mensagens, discos amovíveis, capturas de ecrã, listas de passageiros impressas e armazenamento na nuvem. Os documentos sensíveis devem circular através de canais aprovados, com limites de acesso e controlos de expiração. A equipa deve também compreender que os dados de clientes não podem ser introduzidos em ferramentas de IA não autorizadas nem copiados para prompts públicos.
O que deve acontecer em caso de violação ou interrupção de serviço?
A preparação determina se um incidente permanece contido ou se se transforma numa crise empresarial prolongada. Crie um plano de resposta por escrito antes de ele ser necessário. Deve identificar a pessoa que coordena a resposta, a pessoa que gere a tecnologia, a pessoa que comunica com os clientes e a pessoa que procura aconselhamento jurídico ou regulatório.
As primeiras ações costumam incluir proteger as contas afetadas, isolar dispositivos comprometidos, preservar registos, interromper transferências suspeitas e contactar os fornecedores tecnológicos relevantes. Não elimine provas nem reinicie sistemas sem considerar como essas ações podem afetar a investigação e a recuperação.
As operações de viagem interligadas também precisam de uma clara atribuição de responsabilidades entre organizações. Uma revisão de julho de 2026 do Government Accountability Office dos Estados Unidos concluiu que os organismos federais de aviação estavam a colaborar em matéria de cibersegurança, mas ainda precisavam de resolver lacunas importantes, incluindo a clareza de funções e falhas de implementação. Embora a revisão diga respeito a agências de aviação, e não a operadores turísticos, a sua lição aplica-se a todos os ecossistemas de reservas: as responsabilidades devem ser documentadas entre equipas internas e fornecedores externos. A revisão de 2026 do GAO fornece um contexto útil.
O seu plano deve definir como avaliar se dados pessoais foram afetados, quando contactar seguradoras ou consultores e como cumprir os deveres de notificação aplicáveis. Os requisitos legais variam consoante a jurisdição, a localização do cliente, o tipo de dados e os acordos contratuais. Considere este artigo como orientação operacional, e não como aconselhamento jurídico específico de uma jurisdição.
O que pode melhorar nos próximos 30 dias?
- Mapeie os dados. Liste a informação de clientes, pagamentos, fornecedores, colaboradores e operações em todos os sistemas e locais de armazenamento.
- Elimine os acessos partilhados. Crie contas individuais, aplique o princípio do menor privilégio, ative a autenticação multifator e desative utilizadores inativos.
- Proteja os fluxos de trabalho de maior risco. Reveja o processamento de pagamentos, o email, as plataformas de reserva, a partilha de documentos, as APIs e os dispositivos pessoais.
- Defina regras de retenção. Determine por que motivo cada categoria é armazenada, durante quanto tempo é necessária e como será eliminada de forma segura.
- Forme a equipa. Aborde phishing, verificação de pagamentos, tratamento de documentos sensíveis, ferramentas de IA e reporte de incidentes.
- Teste a recuperação. Faça cópia de segurança dos registos essenciais, proteja o acesso às cópias de segurança e ensaie a restauração das operações-chave após uma perda ou interrupção.
Esta sequência é deliberadamente prática. Começa pela visibilidade e depois trata os acessos e os fluxos de trabalho de maior impacto antes de acrescentar controlos mais especializados. Se a sua equipa não conseguir explicar onde é guardada a informação sensível ou quem lhe pode aceder, uma monitorização avançada não resolverá o problema de fundo.
Integre a segurança em todos os fluxos de trabalho de viagem
A segurança de dados para operadores turísticos é uma disciplina operacional, e não uma compra tecnológica pontual. Proteger os viajantes exige um inventário claro de dados, acessos limitados, autenticação forte, tratamento seguro de pagamentos, equipa formada, fornecedores revistos, cópias de segurança testadas e um plano de resposta que atribua responsabilidades. Comece pelos sistemas e pela informação que poderiam causar maiores danos e depois melhore o programa através de revisões regulares. Esta abordagem reforça a confiança dos clientes, ao mesmo tempo que permite à sua equipa orçamentar, reservar, coordenar e entregar viagens de forma eficiente.
Passe à ação com o Ezus
Quando a informação sensível fica dispersa por folhas de cálculo, caixas de correio, documentos e mensagens de fornecedores, a segurança torna-se difícil de gerir de forma consistente. Um fluxo de trabalho de viagem centralizado pode ajudar a sua equipa a controlar os acessos, reduzir ficheiros duplicados e manter uma responsabilização mais clara sobre a informação de clientes e operacional.
O nosso software para operadores turísticos reúne a produção de itinerários, orçamentação, propostas, CRM, gestão de fornecedores, faturação, pagamentos e controlo financeiro num único espaço de trabalho. Com permissões baseadas em funções, fluxos de trabalho personalizáveis, apoio à migração de dados, integrações e orientação de onboarding, o Ezus ajuda as equipas de viagens a construir processos mais consistentes, mantendo as considerações de segurança visíveis nas operações diárias.
Perguntas Frequentes
Que dados são mais sensíveis para um operador turístico?
Os dados de passaporte, a informação de identidade, os registos de pagamento, os contactos de emergência, os itinerários detalhados e as preferências de viagem exigem proteção cuidadosa. As tarifas de fornecedores, as margens, os contratos, os históricos de clientes e as notas internas de negociação também são comercialmente sensíveis.
Uma conta de administrador partilhada é segura?
Não. As contas partilhadas dificultam a atribuição de ações, a remoção de acessos quando alguém sai da empresa ou a investigação de uma exportação invulgar. Contas individuais com permissões baseadas em funções e autenticação multifator oferecem uma responsabilização mais forte.
Deve um operador turístico armazenar os dados completos dos cartões de pagamento?
Na maioria dos casos, deve evitar-se armazenar os dados completos do cartão quando um fornecedor de pagamentos seguro ou uma página de pagamento alojada podem processar a transação. As suas responsabilidades exatas dependem do seu fluxo de pagamento e devem ser confirmadas face aos requisitos aplicáveis do PCI DSS.
Com que frequência devem ser revistas as permissões de acesso?
Reveja as permissões durante o onboarding, as mudanças de função, as saídas e as verificações de segurança regulares. Uma revisão trimestral é uma base útil para muitas equipas, com alterações imediatas sempre que um colaborador ou fornecedor deixe de precisar de acesso.
O Ezus pode apoiar fluxos de trabalho de dados de viagem mais seguros?
Sim. O Ezus centraliza a produção de viagens, o CRM, os fluxos de trabalho de fornecedores, documentos, pagamentos e finanças, ao mesmo tempo que suporta direitos de utilizador personalizáveis, integrações, migração de dados e onboarding. A plataforma pode ajudar a sua equipa a substituir processos dispersos por uma gestão de acessos e de informação mais consistente.


Junte-se à Ezus ainda hoje
Solicite uma demonstração hoje mesmo e descubra como o nosso software pode ajudá-lo a alcançar novos patamares.