Un tour-opérateur peut perdre le contrôle d'informations sensibles bien avant qu'une faille spectaculaire ne se produise. Une copie de passeport transférée via une messagerie personnelle, un mot de passe administrateur partagé, ou un ancien compte d'employé encore actif peuvent exposer les voyageurs et les données commerciales. Centraliser la gestion des documents de voyage sensibles est un moyen concret de réduire les fichiers dispersés et d'améliorer la traçabilité des responsabilités.
La sécurité des données pour les tour-opérateurs exige aujourd'hui plus qu'un simple site web sécurisé. Un rapport publié en mai 2026 a révélé que 92 % des petites agences de voyages interrogées aux États-Unis et au Royaume-Uni avaient subi un incident ou une menace cyber au cours de l'année précédente, tandis que 66 % ont signalé des données clients compromises, selon le rapport 2026 de SecureTrust. La réponse la plus efficace consiste en un modèle opérationnel structuré qui protège les données sans ralentir les réservations, la coordination avec les fournisseurs ou le service client.
Pourquoi les tour-opérateurs ont besoin d'un modèle de sécurité, pas seulement d'un mot de passe
Les tour-opérateurs manipulent simultanément plusieurs catégories d'informations. Identités des clients, détails de passeport, contacts d'urgence, dates de voyage, informations d'hébergement, préférences, références de paiement et historiques de réservation peuvent tous apparaître dans le même flux de travail. L'entreprise détient également des contrats fournisseurs, des tarifs nets, des marges, des notes internes, des dossiers du personnel et des négociations commerciales.
Cette concentration crée deux types d'exposition. Les données personnelles peuvent faciliter l'usurpation d'identité, la fraude ou un profilage non souhaité en cas d'accès inapproprié. Les données commerciales peuvent nuire aux marges et aux relations fournisseurs si elles parviennent à des concurrents ou à du personnel non autorisé. La sécurité protège ainsi à la fois la confiance des voyageurs et la valeur opérationnelle de l'entreprise.
Un modèle utile suit cinq résultats connectés : identifier ce qui compte, le protéger, détecter les activités inhabituelles, répondre aux incidents et rétablir les opérations. Cette structure basée sur le risque vous aide à prioriser des contrôles concrets plutôt que d'acheter des outils déconnectés ou de créer des politiques que le personnel ne peut pas suivre.
Quelles données protéger en priorité ?
La première étape ne consiste pas à choisir un logiciel. Il s'agit de créer un inventaire simple de ce que votre entreprise collecte, où c'est stocké, qui l'utilise et pourquoi c'est conservé. Incluez les plateformes de réservation, les comptes email, les lecteurs partagés, les tableurs, les fiches CRM, les systèmes de paiement, les portails fournisseurs, les appareils des employés et les intégrations externes.
Classez les informations par sensibilité et par finalité métier. Une structure de base pourrait inclure :
- Données d'identité, telles que noms, coordonnées, informations de passeport, dates de naissance et contacts d'urgence.
- Données de voyage, incluant itinéraires, détails d'hébergement, arrangements de transfert, horaires de prise en charge et préférences de voyage.
- Données de paiement, incluant factures, acomptes, statut des remboursements, références de paiement et enregistrements de traitement des cartes.
- Données commerciales, telles que tarifs fournisseurs, contrats, marges et notes de négociation.
- Données opérationnelles, incluant communications du personnel, étapes des prospects, historique de réservation et enregistrements d'incidents de service.
Appliquez la minimisation des données à chaque catégorie. Ne collectez que ce qui est nécessaire à une finalité définie, expliquez clairement cette finalité et fixez une durée de conservation. Par exemple, un fournisseur peut avoir besoin du nom d'un passager pour une réservation, mais pas de toutes les notes internes concernant le client. Notre article sur l'usage des données dans la personnalisation du voyage renforce également la nécessité d'équilibrer une personnalisation utile avec une gestion responsable des informations des voyageurs.
La conservation des données doit être documentée plutôt que décidée de manière informelle. Passez en revue les anciens exports, les tableurs en double, les pièces jointes d'email et les fiches clients inactives. Une suppression sécurisée est souvent plus efficace que de tenter de protéger des informations dont l'entreprise n'a plus besoin.
Comment le contrôle des accès réduit-il l'exposition quotidienne ?
De nombreuses failles de sécurité commencent par un accès excessif plutôt que par un piratage sophistiqué. Si chaque employé utilise le même compte administrateur, votre entreprise ne peut pas identifier de manière fiable qui a modifié un prix, téléchargé une liste de clients, édité une réservation ou supprimé une note.
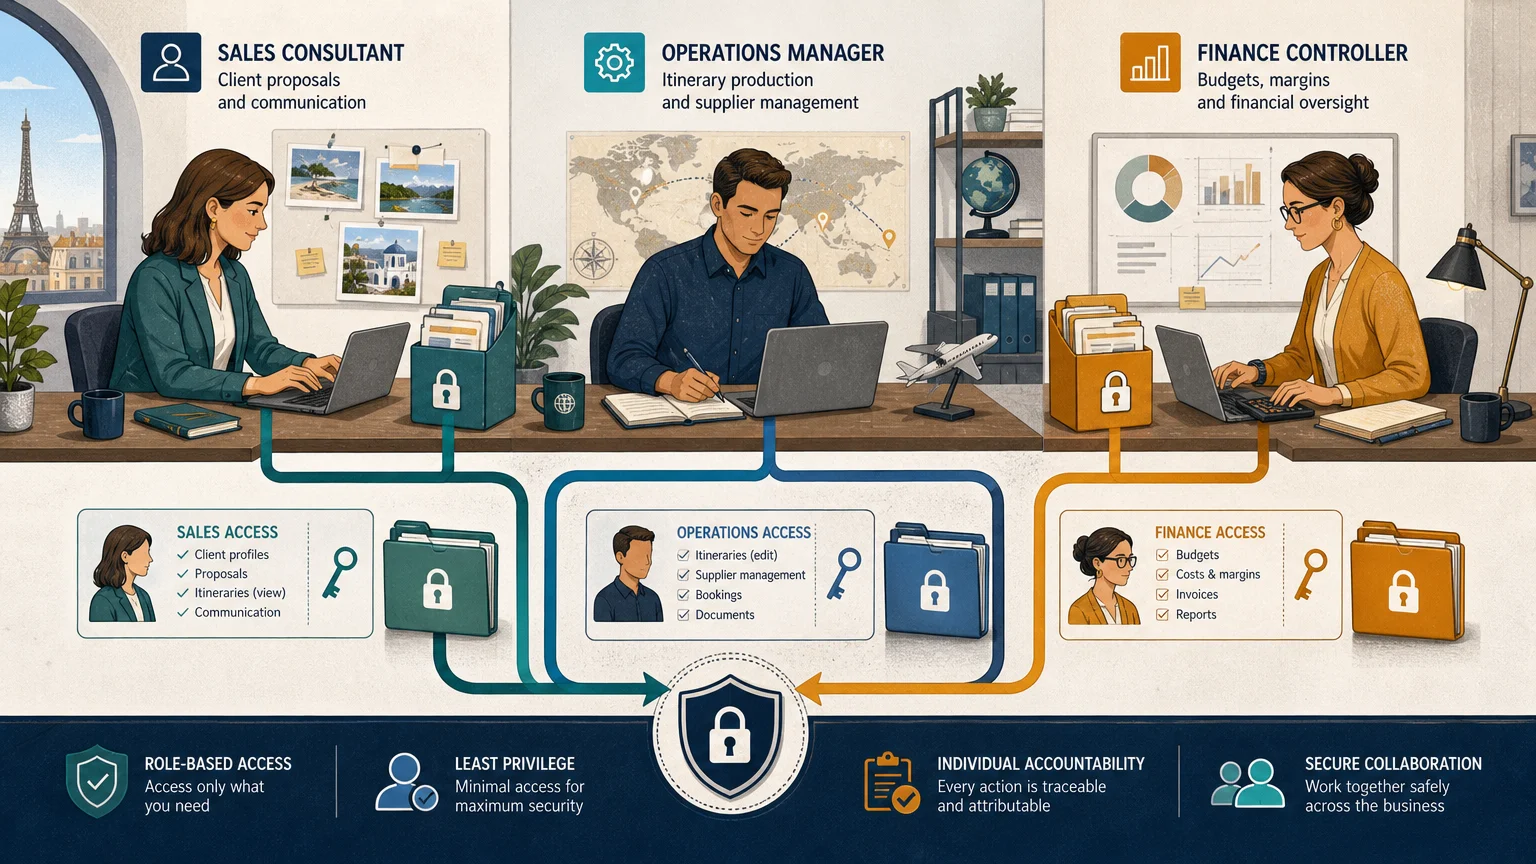
Utilisez des comptes utilisateurs individuels et attribuez les accès en fonction des responsabilités professionnelles. Un coordinateur commercial peut avoir besoin des prospects qui lui sont assignés, des communications clients et des propositions. Un utilisateur financier peut avoir besoin des factures et du statut des paiements. Un responsable des opérations peut avoir besoin des contrôles fournisseurs et de réservation. Seul un petit nombre d'utilisateurs autorisés devrait gérer les paramètres système, les exports ou les actions destructrices.
Réexaminez les permissions lorsqu'une personne rejoint l'entreprise, change de rôle, prend un congé prolongé ou quitte l'entreprise. Le départ d'un collaborateur doit être traité le jour même. Désactivez les comptes, révoquez les accès partagés, récupérez les appareils et, le cas échéant, examinez les téléchargements ou exports récents.
Pour les équipes qui remplacent des tableurs et des boîtes de réception dispersés, notre CRM intégré pour les entreprises du voyage peut offrir un espace plus structuré pour les fiches clients, les communications et les flux de travail d'équipe. Le bénéfice en matière de sécurité vient de la combinaison entre une information centralisée et des comptes individuels avec des permissions contrôlées, et non de la seule centralisation.
Comment sécuriser les paiements, les systèmes de réservation et les intégrations ?
Les flux de paiement et de réservation méritent une attention particulière car ils combinent informations financières, données d'identité, urgence client et de multiples tiers. Évitez de stocker des données complètes de carte de paiement, sauf en cas de besoin métier clair et documenté, et si les contrôles nécessaires sont en place. Privilégiez les prestataires de paiement établis, les pages de paiement hébergées, la tokenisation et l'authentification forte du client lorsque cela est pertinent.
En 2026, PCI DSS v4.0.1 est la version active de la norme de sécurité des paiements, et les exigences à échéance différée de la version précédente sont devenues obligatoires le 31 mars 2025, selon les recommandations PCI de SecureTrust. Les obligations exactes dépendent de la manière dont votre entreprise accepte et traite les paiements ; il convient donc de confirmer vos responsabilités auprès de votre prestataire de paiement ou d'un conseiller en conformité qualifié.
Ne considérez jamais une intégration comme sûre par défaut simplement parce qu'elle est pratique. Examinez chaque plateforme de réservation, passerelle de paiement, service de vérification d'identité, connexion CRM, système comptable, API et connecteur no-code. Demandez-vous quelles données le prestataire reçoit, où elles sont stockées, comment l'accès est authentifié, comment les incidents sont signalés et comment les données sont supprimées à la fin de la relation.
Utilisez des identifiants API à portée limitée, faites tourner les secrets, restreignez l'accès administrateur et surveillez les activités inhabituelles. Un fournisseur ou un partenaire technologique ne devrait pas recevoir une base de données clients complète lorsque l'intégration ne nécessite qu'une référence de réservation et le nom d'un passager.
Comment le personnel peut-il résister au phishing et aux pratiques dangereuses de gestion des données ?
Les employés sont souvent les premiers à voir des messages suspects, des demandes de paiement frauduleuses ou des invites de connexion inhabituelles. La formation doit donc être concrète et répétée. Le personnel doit savoir comment vérifier une demande de changement de coordonnées bancaires d'un fournisseur, identifier une adresse email frauduleuse ressemblant à une adresse légitime, signaler une pièce jointe suspecte et faire remonter une demande d'informations de passeport ou de paiement.
Utilisez de courts exercices basés sur des flux de travail réels. Un message simulé pourrait demander un remboursement urgent, un paiement fournisseur ou une liste de passagers révisée. L'objectif n'est pas de sanctionner les erreurs, mais de faire de la vérification sécurisée la réaction naturelle face à un message créant une pression.
À titre de référence plus large, l'enquête officielle 2025/2026 du Royaume-Uni a révélé que 14 % des entreprises déclaraient conserver des données personnelles sans protections telles que l'anonymisation ou le chiffrement. Seulement 51 % des entreprises ont déclaré disposer de règles spécifiques pour le stockage et le déplacement des fichiers de données personnelles, selon l'enquête du gouvernement britannique. Ces chiffres ne concernent pas spécifiquement les tour-opérateurs, mais ils montrent pourquoi des procédures écrites sont importantes.
Fixez des règles claires pour les appareils personnels, les applications de messagerie, les disques amovibles, les captures d'écran, les listes de passagers imprimées et le stockage cloud. Les documents sensibles doivent transiter par des canaux approuvés avec des limites d'accès et des contrôles d'expiration. Le personnel doit également comprendre que les données clients ne doivent pas être saisies dans des outils d'IA non autorisés ni copiées dans des invites publiques.
Que faire en cas de faille ou d'interruption de service ?
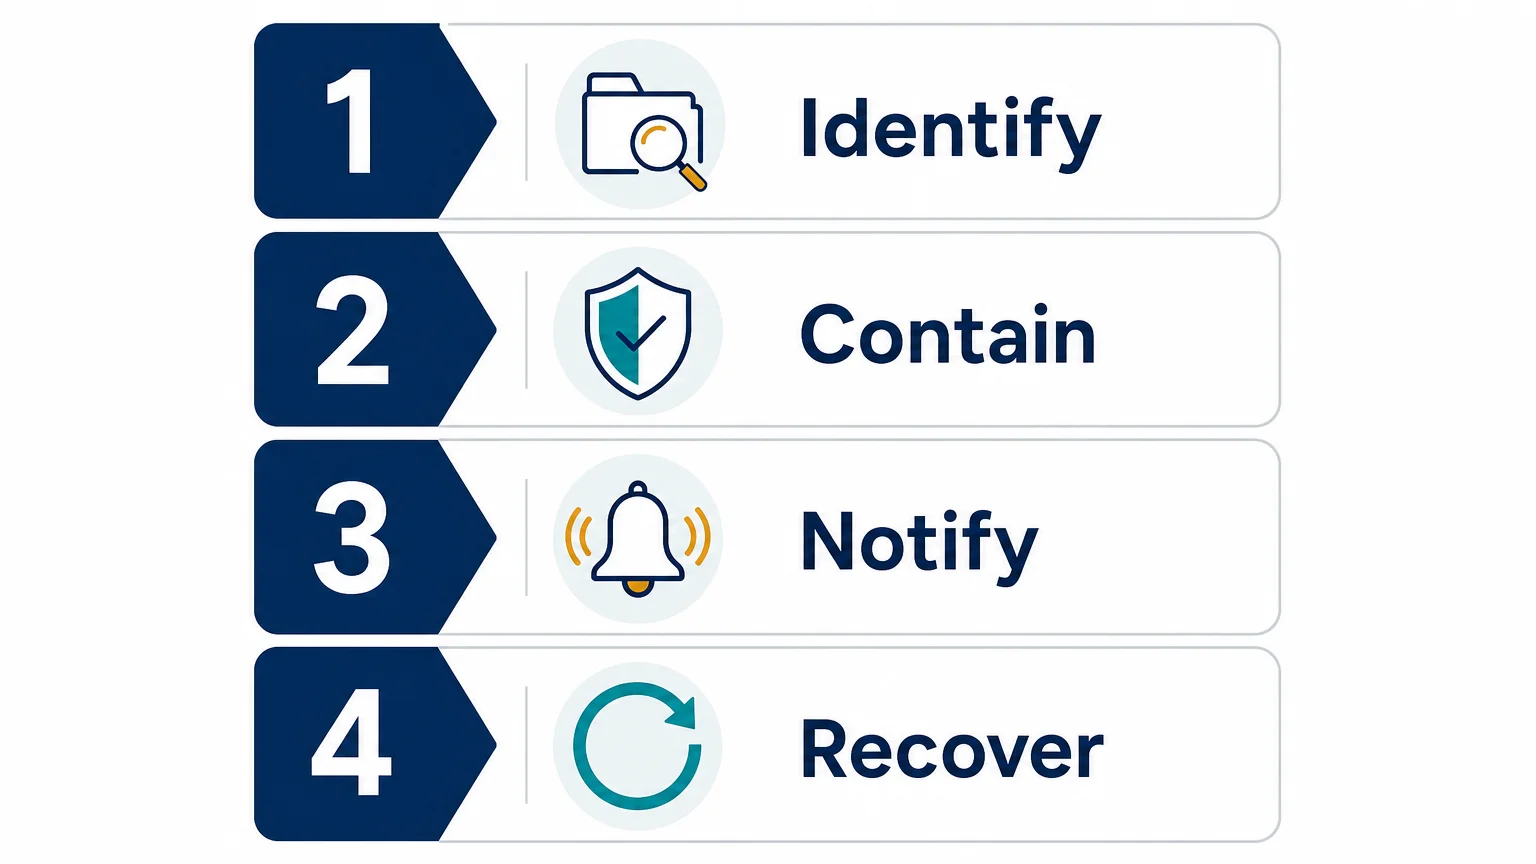
La préparation détermine si un incident reste maîtrisé ou se transforme en crise durable pour l'entreprise. Créez un plan de réponse écrit avant d'en avoir besoin. Il doit identifier la personne qui coordonne la réponse, celle qui gère la technologie, celle qui communique avec les clients et celle qui sollicite un avis juridique ou réglementaire.
Les premières actions consistent généralement à sécuriser les comptes affectés, isoler les appareils compromis, préserver les journaux, arrêter les transferts suspects et contacter les prestataires technologiques concernés. Ne supprimez pas de preuves et ne réinitialisez pas les systèmes sans avoir considéré l'impact de ces actions sur l'enquête et la récupération.
Les opérations de voyage interconnectées nécessitent également une répartition claire des responsabilités entre organisations. Un examen réalisé en juillet 2026 par le Government Accountability Office des États-Unis a révélé que les organismes fédéraux de l'aviation collaboraient sur la cybersécurité mais devaient encore combler des lacunes importantes, notamment en matière de clarté des rôles et de mise en œuvre. Bien que cet examen concerne des agences de l'aviation et non des tour-opérateurs, sa leçon s'applique à tout écosystème de réservation : les responsabilités doivent être documentées entre les équipes internes et les prestataires externes. L'examen GAO de 2026 apporte un éclairage utile à ce sujet.
Votre plan doit définir comment évaluer si des données personnelles ont été affectées, quand contacter les assureurs ou conseillers, et comment respecter les obligations de notification applicables. Les exigences légales varient selon la juridiction, la localisation des clients, le type de données et les arrangements contractuels. Considérez cet article comme un guide opérationnel, et non comme un conseil juridique spécifique à une juridiction.
Que pouvez-vous améliorer dans les 30 prochains jours ?
- Cartographiez les données. Recensez les informations clients, paiements, fournisseurs, employés et opérationnelles sur tous les systèmes et emplacements de stockage.
- Supprimez les accès partagés. Créez des comptes individuels, appliquez le principe du moindre privilège, activez l'authentification multifacteur et désactivez les utilisateurs inactifs.
- Sécurisez les flux de travail les plus à risque. Examinez le traitement des paiements, les emails, les plateformes de réservation, le partage de documents, les API et les appareils personnels.
- Établissez des règles de conservation. Définissez pourquoi chaque catégorie est stockée, combien de temps elle est nécessaire, et comment elle sera supprimée en toute sécurité.
- Formez l'équipe. Couvrez le phishing, la vérification des paiements, la gestion des documents sensibles, les outils d'IA et le signalement des incidents.
- Testez la récupération. Sauvegardez les données essentielles, protégez l'accès aux sauvegardes et répétez la restauration des opérations clés après une perte ou une interruption.
Cette séquence est délibérément concrète. Elle commence par la visibilité, puis traite l'accès et les flux de travail à fort impact avant d'ajouter des contrôles plus spécialisés. Si votre équipe ne peut pas expliquer où se trouvent les données sensibles ni qui peut y accéder, une surveillance avancée ne résoudra pas le problème sous-jacent.
Intégrez la sécurité à chaque flux de travail du voyage
La sécurité des données pour les tour-opérateurs est une discipline opérationnelle, pas un achat technologique ponctuel. Protéger les voyageurs nécessite un inventaire clair des données, un accès limité, une authentification forte, une gestion sécurisée des paiements, un personnel formé, des fournisseurs contrôlés, des sauvegardes testées et un plan de réponse qui attribue clairement les responsabilités. Commencez par les systèmes et informations pouvant causer le plus de dommages, puis améliorez le programme grâce à des revues régulières. Cette approche renforce la confiance des clients tout en permettant à votre équipe de devis, réserver, coordonner et livrer les voyages efficacement.
Passez à l'action avec Ezus
Lorsque les informations sensibles sont dispersées entre tableurs, boîtes de réception, documents et messages fournisseurs, la sécurité devient difficile à gérer de manière cohérente. Un flux de travail de voyage centralisé peut aider votre équipe à contrôler les accès, réduire les fichiers en double et maintenir une responsabilité plus claire sur les informations clients et opérationnelles.
Notre logiciel pour tour-opérateurs réunit production d'itinéraires, budgétisation, propositions, CRM, gestion des fournisseurs, facturation, paiements et suivi financier au sein d'un même espace de travail. Avec des droits basés sur les rôles, des flux de travail personnalisables, un accompagnement à la migration des données, des intégrations et un guidage à l'onboarding, Ezus aide les équipes du voyage à construire des processus plus cohérents tout en gardant les enjeux de sécurité visibles dans les opérations quotidiennes.
Questions fréquentes
Quelles sont les données les plus sensibles pour un tour-opérateur ?
Les détails de passeport, les informations d'identité, les enregistrements de paiement, les contacts d'urgence, les itinéraires détaillés et les préférences de voyage nécessitent une protection rigoureuse. Les tarifs fournisseurs, les marges, les contrats, les historiques clients et les notes de négociation internes sont également sensibles sur le plan commercial.
Un compte administrateur partagé est-il sûr ?
Non. Les comptes partagés rendent difficile l'attribution des actions, la suppression des accès lors du départ d'un employé, ou l'investigation d'un export inhabituel. Des comptes individuels avec des permissions basées sur les rôles et une authentification multifacteur offrent une bien meilleure traçabilité.
Un tour-opérateur doit-il stocker les détails des cartes de paiement ?
Dans la plupart des cas, évitez de stocker les détails complets des cartes lorsqu'un prestataire de paiement sécurisé ou une page de paiement hébergée peut traiter la transaction. Vos responsabilités exactes dépendent de votre flux de paiement et doivent être confirmées au regard des exigences PCI DSS applicables.
À quelle fréquence faut-il revoir les permissions d'accès ?
Revoyez les permissions lors de l'arrivée d'un collaborateur, d'un changement de rôle, d'un départ, ou lors de contrôles de sécurité réguliers. Une revue trimestrielle constitue une bonne base pour de nombreuses équipes, avec des ajustements immédiats dès qu'un employé ou un fournisseur n'a plus besoin d'accès.
Ezus peut-il favoriser des flux de travail plus sûrs pour les données de voyage ?
Oui. Ezus centralise la production de voyages, le CRM, les fournisseurs, les documents, les paiements et les flux de travail financiers, tout en prenant en charge des droits utilisateurs personnalisables, des intégrations, la migration de données et l'onboarding. La plateforme peut aider votre équipe à remplacer des processus dispersés par une gestion des accès et des informations plus cohérente.


Découvrez Ezus aujourd'hui
Demandez une démonstration dès aujourd'hui et découvrez comment notre logiciel peut vous aider à atteindre de nouveaux sommets.