Zusammenfassung: Datensicherheit für Reiseveranstalter heißt, den gesamten Lebenszyklus von Informationen zu kontrollieren: von der Erhebung und dem Zugriff über die Zahlungsabwicklung und die Weitergabe an Leistungsträger bis hin zu Aufbewahrung, Backup und Reaktion auf Sicherheitsvorfälle. Ein praxistaugliches Programm kombiniert Datensparsamkeit, rollenbasierte Berechtigungen, Multi-Faktor-Authentifizierung, Verschlüsselung, Mitarbeiterschulungen, Dienstleisterkontrolle, getestete Wiederherstellung und transparente Datenschutzprozesse, damit Ihr Team Reisende schützen kann, ohne den Tagesbetrieb auszubremsen.
Ein Reiseveranstalter kann die Kontrolle über sensible Informationen verlieren, lange bevor es zu einem dramatischen Datenleck kommt. Eine Passkopie, die über einen privaten Messenger weitergeleitet wird, ein gemeinsames Administratorpasswort oder das alte Konto eines ehemaligen Mitarbeiters können Reisende und Geschäftsdaten gefährden. Die zentrale Verwaltung von Reisedokumenten ist eine praktische Möglichkeit, verstreute Dateien zu reduzieren und die Nachvollziehbarkeit zu verbessern.
Datensicherheit für Reiseveranstalter erfordert heute mehr als eine sichere Website. Laut einem im Mai 2026 veröffentlichten Bericht erlebten 92 % der befragten kleinen Reisebüros in den USA und im Vereinigten Königreich im vergangenen Jahr einen Cybervorfall oder eine Cyberbedrohung, während 66 % kompromittierte Kundendaten meldeten, so der SecureTrust-Bericht 2026. Die wirksamste Antwort ist ein strukturiertes Betriebsmodell, das Daten schützt, ohne Buchungen, die Abstimmung mit Leistungsträgern oder den Kundenservice zu verlangsamen.
Warum Reiseveranstalter ein Sicherheitsmodell brauchen und nicht nur ein Passwort
Reiseveranstalter verarbeiten mehrere Kategorien von Informationen gleichzeitig. Kundenidentitäten, Passdaten, Notfallkontakte, Reisedaten, Unterkunftsdetails, Präferenzen, Zahlungsreferenzen und Buchungshistorien können im selben Workflow auftauchen. Hinzu kommen Verträge mit Leistungsträgern, Nettoraten, Aufschläge, interne Notizen, Personalunterlagen und Verkaufsverhandlungen.
Diese Konzentration schafft zwei Arten von Risiko. Personenbezogene Daten können bei unbefugtem Zugriff Identitätsdiebstahl, Betrug oder unerwünschtes Profiling begünstigen. Kaufmännische Daten können Margen und Beziehungen zu Leistungsträgern beschädigen, wenn sie Wettbewerber oder unbefugte Mitarbeitende erreichen. Sicherheit schützt daher sowohl das Vertrauen der Reisenden als auch den betrieblichen Wert des Unternehmens.
Ein brauchbares Modell folgt fünf miteinander verbundenen Zielen: erkennen, was wichtig ist, es schützen, ungewöhnliche Aktivitäten entdecken, auf Vorfälle reagieren und den Betrieb wiederherstellen. Diese risikobasierte Struktur hilft Ihnen, praktische Maßnahmen zu priorisieren, statt unverbundene Tools zu kaufen oder Richtlinien zu schaffen, denen die Mitarbeitenden nicht folgen können.
Welche Daten sollten Sie zuerst schützen?
Der erste Schritt ist nicht die Auswahl einer Software. Er besteht darin, ein einfaches Verzeichnis zu erstellen: Was erhebt Ihr Unternehmen, wo wird es gespeichert, wer nutzt es und warum wird es aufbewahrt? Beziehen Sie Buchungsplattformen, E-Mail-Konten, gemeinsame Laufwerke, Tabellen, CRM-Einträge, Zahlungssysteme, Portale von Leistungsträgern, Geräte der Mitarbeitenden und externe Integrationen ein.
Klassifizieren Sie Informationen nach Sensibilität und Geschäftszweck. Eine einfache Struktur könnte so aussehen:
- Identitätsdaten, etwa Namen, Kontaktdaten, Passinformationen, Geburtsdaten und Notfallkontakte.
- Reisedaten, darunter Reiseverläufe, Unterkunftsdetails, Transferabsprachen, Abholzeiten und Reisepräferenzen.
- Zahlungsdaten, darunter Rechnungen, Anzahlungen, Erstattungsstatus, Zahlungsreferenzen und Kartenzahlungsdaten.
- Kaufmännische Daten, etwa Raten von Leistungsträgern, Verträge, Margen und Verhandlungsnotizen.
- Betriebsdaten, darunter interne Kommunikation, Lead-Phasen, Buchungshistorie und Aufzeichnungen zu Serviceproblemen.
Wenden Sie auf jede Kategorie die Datensparsamkeit an. Erheben Sie nur, was für einen definierten Zweck nötig ist, erklären Sie diesen Zweck klar und legen Sie eine Aufbewahrungsfrist fest. Ein Leistungsträger braucht für eine Buchung zum Beispiel den Namen des Passagiers, aber nicht jede interne Notiz zum Kunden. Unser Beitrag zur Datennutzung bei der Personalisierung von Reisen unterstreicht ebenfalls, wie wichtig der Ausgleich zwischen nützlicher Personalisierung und verantwortungsvollem Umgang mit Reisendendaten ist.
Die Aufbewahrung sollte dokumentiert und nicht informell entschieden werden. Prüfen Sie alte Exporte, doppelte Tabellen, E-Mail-Anhänge und inaktive Kundendatensätze. Sicheres Löschen ist oft wirksamer, als Informationen zu schützen, die das Unternehmen gar nicht mehr braucht.
Wie verringert die Zugriffskontrolle das alltägliche Risiko?
Viele Sicherheitslücken entstehen durch zu weitreichende Zugriffsrechte und nicht durch raffinierte Hackerangriffe. Wenn alle Mitarbeitenden dasselbe Administratorkonto nutzen, kann Ihr Unternehmen nicht zuverlässig feststellen, wer einen Preis geändert, eine Kundenliste heruntergeladen, eine Buchung bearbeitet oder eine Notiz gelöscht hat.
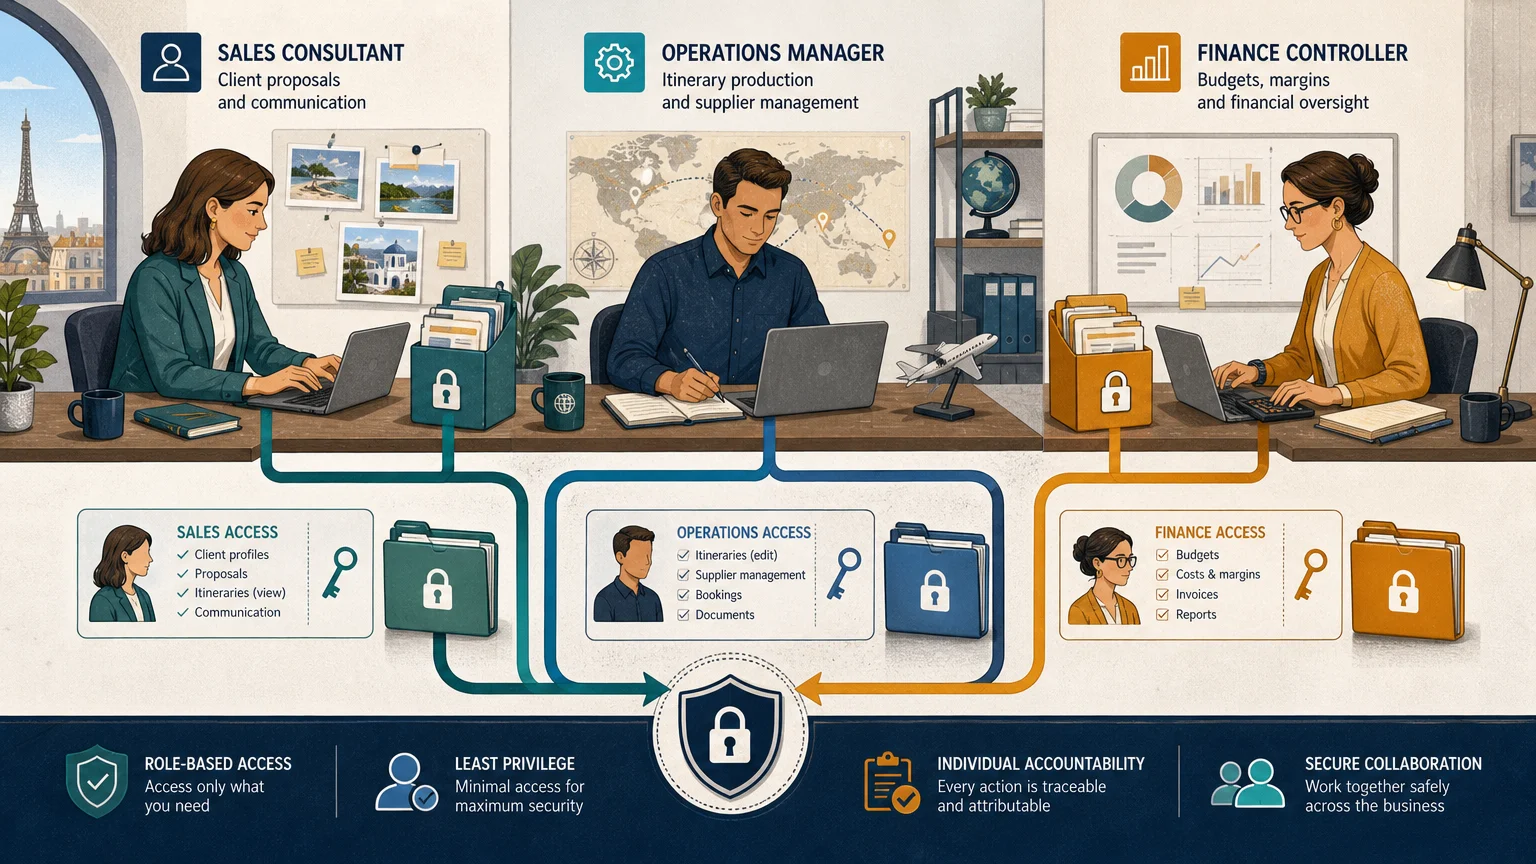
Nutzen Sie individuelle Benutzerkonten und vergeben Sie Zugriffe nach Aufgabenbereich. Eine Vertriebskoordinatorin braucht vielleicht zugewiesene Leads, Kundenkommunikation und Angebotsunterlagen. Ein Finanzmitarbeiter braucht Rechnungen und Zahlungsstatus. Ein Operations-Manager braucht Kontrolle über Leistungsträger und Buchungen. Nur wenige autorisierte Personen sollten Systemeinstellungen, Exporte oder unwiderrufliche Aktionen verwalten dürfen.
Überprüfen Sie Berechtigungen, wenn jemand eintritt, die Rolle wechselt, längere Zeit abwesend ist oder das Unternehmen verlässt. Das Offboarding sollte am Tag des Ausscheidens erfolgen. Deaktivieren Sie Konten, widerrufen Sie gemeinsame Zugriffe, holen Sie Geräte zurück und prüfen Sie gegebenenfalls aktuelle Downloads oder Exporte.
Für Teams, die verstreute Tabellen und Postfächer ersetzen, kann unser integriertes CRM für Reiseunternehmen einen strukturierteren Ort für Kundendaten, Kommunikation und Teamabläufe bieten. Der Sicherheitsgewinn entsteht durch die Kombination aus zentralisierten Informationen, individuellen Konten und kontrollierten Berechtigungen, nicht allein durch Zentralisierung.
Wie sichern Sie Zahlungen, Buchungssysteme und Integrationen ab?
Zahlungs- und Buchungsabläufe verdienen besondere Aufmerksamkeit, weil sie Finanzinformationen, Identitätsdaten, Zeitdruck seitens der Kunden und mehrere Dritte verbinden. Speichern Sie keine vollständigen Zahlungskartendaten, es sei denn, es gibt eine klare, dokumentierte betriebliche Notwendigkeit und die erforderlichen Kontrollen sind vorhanden. Bevorzugen Sie etablierte Zahlungsdienstleister, gehostete Zahlungsseiten, Tokenisierung und, wo angemessen, starke Kundenauthentifizierung.
Im Jahr 2026 ist PCI DSS v4.0.1 die aktuelle Version des Zahlungssicherheitsstandards, und die zukünftig datierten Anforderungen der Vorversion wurden am 31. März 2025 verbindlich, so die PCI-Hinweise von SecureTrust. Welche Pflichten genau gelten, hängt davon ab, wie Ihr Unternehmen Zahlungen annimmt und verarbeitet. Klären Sie Ihre Verantwortlichkeiten daher mit Ihrem Zahlungsdienstleister oder einem qualifizierten Compliance-Berater.
Betrachten Sie eine Integration nicht automatisch als sicher, nur weil sie bequem ist. Prüfen Sie jede Buchungsplattform, jedes Zahlungs-Gateway, jeden Dienst zur Identitätsprüfung, jede CRM-Anbindung, jedes Buchhaltungssystem, jede API und jeden No-Code-Konnektor. Fragen Sie, welche Daten der Anbieter erhält, wo sie gespeichert werden, wie der Zugriff authentifiziert wird, wie Vorfälle gemeldet werden und wie Daten nach Ende der Zusammenarbeit gelöscht werden.
Verwenden Sie API-Zugangsdaten mit begrenztem Umfang, rotieren Sie Geheimnisse, beschränken Sie Administratorzugriffe und überwachen Sie ungewöhnliche Aktivitäten. Ein Leistungsträger oder Technologiepartner sollte keine vollständige Kundendatenbank erhalten, wenn die Integration nur eine Buchungsreferenz und den Namen des Passagiers benötigt.
Wie können Mitarbeitende Phishing und unsicherem Datenumgang widerstehen?
Mitarbeitende sehen verdächtige Nachrichten, betrügerische Zahlungsaufforderungen oder ungewöhnliche Anmeldeaufforderungen oft als Erste. Schulungen sollten daher praxisnah sein und wiederholt werden. Das Team sollte wissen, wie man eine Änderung der Bankverbindung eines Leistungsträgers verifiziert, eine täuschend ähnliche E-Mail-Adresse erkennt, einen verdächtigen Anhang meldet und eine Anfrage nach Pass- oder Zahlungsinformationen eskaliert.
Nutzen Sie kurze Übungen auf Basis realer Abläufe. Eine simulierte Nachricht könnte eine dringende Rückerstattung, eine Zahlung an einen Leistungsträger oder eine geänderte Passagierliste verlangen. Ziel ist nicht, Fehler zu bestrafen, sondern die sichere Verifizierung zur normalen Reaktion zu machen, wenn eine Nachricht Druck erzeugt.
Als weiterer Richtwert: Die offizielle britische Erhebung 2025/2026 ergab, dass 14 % der Unternehmen angaben, personenbezogene Daten ohne Schutzmaßnahmen wie Anonymisierung oder Verschlüsselung zu speichern. Nur 51 % der Unternehmen gaben an, über konkrete Regeln für die Speicherung und Übertragung personenbezogener Dateien zu verfügen, so die Erhebung der britischen Regierung. Diese Zahlen beziehen sich nicht speziell auf Reiseveranstalter, zeigen aber, warum schriftliche Verfahren wichtig sind.
Legen Sie klare Regeln für private Geräte, Messenger-Apps, Wechseldatenträger, Screenshots, ausgedruckte Passagierlisten und Cloud-Speicher fest. Sensible Dokumente sollten über freigegebene Kanäle mit Zugriffsbeschränkungen und Ablaufkontrollen versendet werden. Die Mitarbeitenden sollten außerdem wissen, dass Kundendaten nicht in nicht freigegebene KI-Tools eingegeben oder in öffentliche Prompts kopiert werden dürfen.
Was sollte bei einem Datenleck oder Ausfall geschehen?
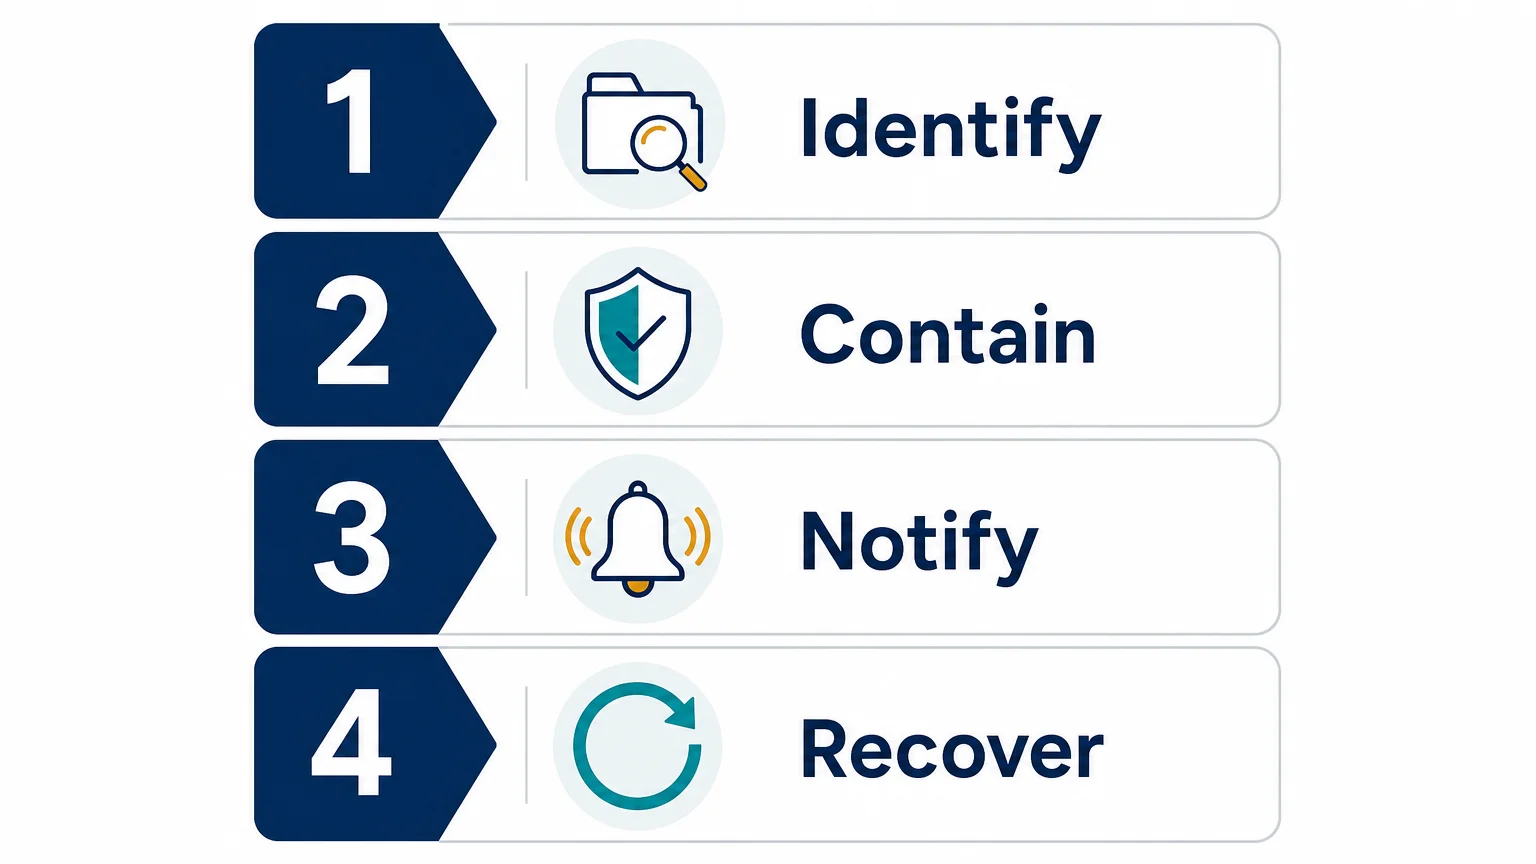
Die Vorbereitung entscheidet darüber, ob ein Vorfall eingegrenzt bleibt oder zu einer langwierigen Unternehmenskrise wird. Erstellen Sie einen schriftlichen Reaktionsplan, bevor Sie ihn brauchen. Er sollte festlegen, wer die Reaktion koordiniert, wer die Technik verantwortet, wer mit Kunden kommuniziert und wer rechtliche oder behördliche Beratung einholt.
Zu den ersten Maßnahmen gehören in der Regel, betroffene Konten zu sichern, kompromittierte Geräte zu isolieren, Protokolle zu sichern, verdächtige Überweisungen zu stoppen und die betroffenen Technologieanbieter zu kontaktieren. Löschen Sie keine Beweise und setzen Sie keine Systeme zurück, ohne zu bedenken, wie sich das auf Untersuchung und Wiederherstellung auswirken könnte.
Vernetzte Reiseabläufe brauchen außerdem klare Verantwortlichkeiten zwischen Organisationen. Eine Prüfung des US-amerikanischen Government Accountability Office vom Juli 2026 ergab, dass Bundesbehörden der Luftfahrt bei der Cybersicherheit zusammenarbeiteten, aber noch wichtige Defizite beheben müssten, darunter Rollenklarheit und Lücken bei der Umsetzung. Obwohl sich die Prüfung auf Luftfahrtbehörden und nicht auf Reiseveranstalter bezog, gilt ihre Lehre für jedes Buchungsökosystem: Verantwortlichkeiten müssen über interne Teams und externe Dienstleister hinweg dokumentiert sein. Die GAO-Prüfung 2026 liefert nützlichen Kontext.
Ihr Plan sollte festlegen, wie Sie beurteilen, ob personenbezogene Daten betroffen waren, wann Sie Versicherer oder Berater kontaktieren und wie Sie geltende Meldepflichten erfüllen. Die rechtlichen Anforderungen unterscheiden sich je nach Rechtsordnung, Standort der Kunden, Datenart und vertraglichen Vereinbarungen. Verstehen Sie diesen Artikel als operative Orientierung und nicht als rechtliche Beratung für eine bestimmte Rechtsordnung.
Was können Sie in den nächsten 30 Tagen verbessern?
- Erfassen Sie Ihre Daten. Verzeichnen Sie Kunden-, Zahlungs-, Leistungsträger-, Mitarbeiter- und Betriebsdaten in allen Systemen und Speicherorten.
- Schaffen Sie gemeinsame Zugänge ab. Richten Sie individuelle Konten ein, wenden Sie das Prinzip der minimalen Rechte an, aktivieren Sie die Multi-Faktor-Authentifizierung und deaktivieren Sie inaktive Nutzer.
- Sichern Sie die Workflows mit dem höchsten Risiko. Prüfen Sie Zahlungsabwicklung, E-Mails, Buchungsplattformen, Dokumentenfreigabe, APIs und private Geräte.
- Legen Sie Aufbewahrungsregeln fest. Definieren Sie, warum jede Kategorie gespeichert wird, wie lange sie benötigt wird und wie sie sicher gelöscht wird.
- Schulen Sie das Team. Behandeln Sie Phishing, Zahlungsverifizierung, den Umgang mit sensiblen Dokumenten, KI-Tools und die Meldung von Vorfällen.
- Testen Sie die Wiederherstellung. Sichern Sie wesentliche Daten, schützen Sie den Zugriff auf Backups und üben Sie die Wiederherstellung zentraler Abläufe nach einem Verlust oder Ausfall.
Diese Reihenfolge ist bewusst praxisnah. Sie beginnt mit Transparenz und widmet sich dann Zugriffen und folgenreichen Workflows, bevor speziellere Kontrollen hinzukommen. Wenn Ihr Team nicht erklären kann, wo sensible Daten liegen oder wer darauf zugreifen kann, löst auch fortgeschrittenes Monitoring das eigentliche Problem nicht.
Sicherheit in jeden Reise-Workflow integrieren
Datensicherheit für Reiseveranstalter ist eine betriebliche Disziplin und kein einmaliger Technologiekauf. Reisende zu schützen erfordert ein klares Datenverzeichnis, begrenzte Zugriffe, starke Authentifizierung, sichere Zahlungsabwicklung, geschulte Mitarbeitende, geprüfte Leistungsträger, getestete Backups und einen Reaktionsplan, der Verantwortlichkeiten zuweist. Beginnen Sie mit den Systemen und Informationen, die den größten Schaden anrichten könnten, und verbessern Sie das Programm dann durch regelmäßige Überprüfungen. Dieser Ansatz stärkt das Vertrauen der Kunden und erlaubt Ihrem Team zugleich, Reisen effizient zu kalkulieren, zu buchen, zu koordinieren und durchzuführen.
Jetzt handeln mit Ezus
Sobald sensible Informationen über Tabellen, Postfächer, Dokumente und Nachrichten von Leistungsträgern verstreut sind, lässt sich Sicherheit nur schwer konsistent steuern. Ein zentraler Reise-Workflow kann Ihrem Team helfen, Zugriffe zu kontrollieren, doppelte Dateien zu reduzieren und die Verantwortung für Kunden- und Betriebsdaten klarer zu regeln.
Unsere Software für Reiseveranstalter vereint Reiseverlaufs-Erstellung, Kalkulation, Angebote, CRM, Leistungsträgerverwaltung, Rechnungsstellung, Zahlungen und Finanzcontrolling in einem Arbeitsbereich. Mit rollenbasierten Rechten, anpassbaren Workflows, Unterstützung bei der Datenmigration, Integrationen und Onboarding-Begleitung hilft Ezus Reiseteams, konsistentere Prozesse aufzubauen und dabei Sicherheitsaspekte im Tagesgeschäft im Blick zu behalten.
Häufig gestellte Fragen
Welche Daten sind für einen Reiseveranstalter am sensibelsten?
Passdaten, Identitätsinformationen, Zahlungsdaten, Notfallkontakte, detaillierte Reiseverläufe und Reisepräferenzen erfordern besonderen Schutz. Raten von Leistungsträgern, Margen, Verträge, Kundenhistorien und interne Verhandlungsnotizen sind ebenfalls kaufmännisch sensibel.
Ist ein gemeinsames Administratorkonto sicher?
Nein. Gemeinsame Konten machen es schwierig, Aktionen zuzuordnen, Zugriffe beim Ausscheiden von Mitarbeitenden zu entziehen oder einen ungewöhnlichen Export zu untersuchen. Individuelle Konten mit rollenbasierten Berechtigungen und Multi-Faktor-Authentifizierung sorgen für mehr Nachvollziehbarkeit.
Sollte ein Reiseveranstalter Zahlungskartendaten speichern?
In den meisten Fällen sollten Sie keine vollständigen Kartendaten speichern, wenn ein sicherer Zahlungsdienstleister oder eine gehostete Zahlungsseite die Transaktion abwickeln kann. Ihre genauen Pflichten hängen vom Zahlungsablauf ab und sollten anhand der geltenden PCI-DSS-Anforderungen geklärt werden.
Wie oft sollten Zugriffsberechtigungen überprüft werden?
Überprüfen Sie Berechtigungen beim Onboarding, bei Rollenwechseln, beim Ausscheiden und bei regelmäßigen Sicherheitschecks. Eine vierteljährliche Überprüfung ist für viele Teams eine sinnvolle Grundlage, mit sofortigen Änderungen, sobald ein Mitarbeiter oder Leistungsträger keinen Zugriff mehr braucht.
Kann Ezus sicherere Workflows für Reisedaten unterstützen?
Ja. Ezus bündelt Reiseproduktion, CRM, Leistungsträger, Dokumente, Zahlungen und Finanz-Workflows und unterstützt zugleich anpassbare Nutzerrechte, Integrationen, Datenmigration und Onboarding. Die Plattform kann Ihrem Team helfen, verstreute Prozesse durch ein konsistenteres Zugriffs- und Informationsmanagement zu ersetzen.


Starten Sie noch heute mit Ezus
Fordern Sie noch heute eine Demo an und entdecken Sie, wie unsere Software Ihre Agentur zu neuen Höhen führt.